Este guia analisa como “Antônio js” se conecta a práticas modernas de desenvolvimento, manutenção e qualidade de software. Em termos objetivos, discute-se o papel de JavaScript no ciclo de vida do produto, a importância de consistência de código e critérios de confiabilidade para integrações. Ao longo do texto, você encontra recomendações e condições para decisões técnicas seguras.
Quando alguém menciona “Antônio js”, normalmente está se referindo a um conjunto de práticas e rotinas relacionadas a JavaScript no contexto do trabalho de desenvolvimento — seja como referência a um nome de projeto, um padrão de código, uma abordagem de implementação ou uma configuração recorrente. A parte essencial, do ponto de vista profissional, é entender “Antônio js” como um ponto de partida para organizar trabalho: padronizar rotinas, reduzir retrabalho e aumentar previsibilidade na entrega.
Em qualquer ecossistema baseado em JavaScript, a qualidade não nasce apenas do “funcionar”. Ela vem da combinação entre arquitetura, testes, clareza do código, manutenção e disciplina operacional. Por isso, este guia oferece uma leitura objetiva: o objetivo não é “prometer resultados”, e sim orientar escolhas técnicas com base em critérios verificáveis.
Ao tratar “Antônio js” como conceito (e não apenas como nome), fica mais fácil extrair dele aquilo que realmente importa: um conjunto de comportamentos de engenharia que tornam o sistema mais estável com o tempo. Esse tipo de disciplina costuma aparecer quando times passam a enfrentar sintomas comuns: mudanças pequenas causando regressões, dificuldade de manter componentes, diferenças de estilo que confundem revisores e novos membros, falta de rastreabilidade em incidentes e, sobretudo, baixa confiança na previsibilidade de entregas.
Em outras palavras: “Antônio js” representa a transformação do desenvolvimento JavaScript em um processo governado por padrões e evidências. Esse processo não precisa ser burocrático; ele só precisa ser consistente, mensurável e sustentável.
Para tornar isso concreto, pense em “Antônio js” como um “contrato operacional” entre quem escreve código e quem vai manter código: contratos explícitos de como organizar, validar e liberar mudanças. Se esse contrato falha, surgem divergências e o sistema fica frágil. Se esse contrato funciona, o time ganha autonomia e velocidade sem perder segurança.
JavaScript é uma das linguagens mais usadas em aplicações web por sua ubiquidade no navegador e por seu papel em automações de front-end e back-end via runtimes como Node.js. Na prática, isso significa que o desenvolvimento raramente é um ato isolado: o código precisa coexistir com dependências, ferramentas de build, pipelines de integração e versionamento.
Para garantir confiabilidade, equipes adotam processos como revisão de código, testes automatizados (unitários, de integração e end-to-end quando fazem sentido), gestão de dependências e regras de linting/format. Tudo isso ajuda a evitar falhas que surgem com mudanças pequenas — um fenômeno comum em bases que crescem por acúmulo de necessidades.
JavaScript, especialmente em projetos modernos, costuma envolver um conjunto de camadas: bundlers (por exemplo, Vite/Webpack), transpilação (quando aplicável), roteamento, gerenciamento de estado, chamadas a APIs externas, autenticação/autorizações, armazenamento local, e rotas assíncronas que cruzam o front e o back. Além disso, o ciclo de vida envolve o que é “construir” (build) e o que é “operar” (run/observability). Ou seja: a confiabilidade depende tanto do código quanto do seu comportamento em execução real.
Assim, “Antônio js” pode ser interpretado como um “marco” para consolidar essas rotinas: um jeito consistente de produzir e manter código. Mesmo quando o termo é usado de forma informal, o valor técnico vem do que ele induz: padrões, previsibilidade e governança do desenvolvimento.
Vale reforçar um ponto: confiabilidade não é sinônimo de “evitar bugs a qualquer custo”. Confiabilidade também envolve recuperar rápido quando algo dá errado. Para isso, observabilidade e rastreabilidade são tão importantes quanto testes. “Antônio js”, quando bem aplicado, tende a incluir esse eixo operacional.
Em ambientes regulados ou com exigências de compliance, o conceito ganha ainda mais relevância: governança de dependências e segurança de supply chain deixam de ser “detalhes” e se tornam partes do próprio modo de trabalhar. Em ambientes menores, o benefício continua existindo, apenas muda o formato: ao invés de compliance formal, há auditoria informal baseada em histórico e evidências.
Se a ideia por trás de “Antônio js” é organizar o desenvolvimento, vale tratar isso como um sistema operacional de engenharia. Em termos práticos, você busca:
Esse enfoque é coerente com recomendações amplamente difundidas em engenharia de software e segurança de supply chain. A abordagem se alinha, por exemplo, a práticas descritas em guias institucionais como os do OWASP para reduzir riscos em aplicações e cadeias de dependência.
Para que isso seja mais do que uma lista genérica, é útil entender que “padrão operacional” implica decisões que atravessam o dia a dia:
(a) Onde cada tipo de código vive (ex.: domínio, adapters, camada de apresentação); (b) como as mudanças são aprovadas (checklists, critérios de PR); (c) quais ferramentas garantem consistência (lint/format, testes automatizados, verificações estáticas); (d) como a equipe aprende (documentação viva, exemplos, guias de decisão); (e) como o sistema é acompanhado em produção (logs estruturados, métricas e alertas coerentes).
Nesse sentido, “Antônio js” funciona como um guia para reduzir ambiguidade. Ambiguidade é o combustível de problemas em sistemas que mudam rápido: quando ninguém sabe “qual é o jeito certo” de fazer, o custo de manutenção sobe e as revisões tornam-se arbitrárias.
Uma forma útil de operacionalizar esse padrão é pensar em “camadas de responsabilidade”:
Quando essas camadas são implementadas com consistência, o time ganha previsibilidade. E previsibilidade é exatamente o que “Antônio js” deve representar na prática: menos surpresas, mais controle.
Em discussões sobre “Antônio js”, é comum que a conversa gire em torno de como “melhorar” o código. Do ponto de vista objetivo, “melhorar” precisa ter critérios. Em geral, equipes verificam:
Para segurança, vale lembrar que vulnerabilidades em dependências são um tema bem documentado em relatórios e frameworks de referência. A dependência em si pode trazer riscos; por isso, governança e atualização planejada importam mais do que “confiança cega” em bibliotecas.
A seguir, detalhamos esses critérios de um jeito mais operacional, para evitar que fiquem abstratos demais:
Qualidade de código pode ser pensada como: o código continua compreensível e previsível depois que a equipe muda. Isso significa:
Além disso, qualidade precisa ser suportada por automação. Sem automação, regras viram debate manual, e o time perde tempo e consistência.
Confiabilidade não é apenas cobertura. É o conjunto de práticas que garantem que mudanças não quebrem comportamento esperado. Em JavaScript, onde assíncronos e interações externas são comuns, isso inclui:
Segurança envolve múltiplos eixos e raramente se resume a “não esquecer de sanitizar”. Mesmo em projetos onde o back-end não é o foco, o front pode introduzir riscos (por exemplo, injeções quando o conteúdo é interpolado sem cuidado). Então, “Antônio js” como padrão operacional tende a incluir:
Do ponto de vista prático, “segurança” vira parte do padrão quando está embutida no fluxo: por exemplo, quando o PR falha automaticamente por violar regras de lint de segurança, ou quando a pipeline impõe varredura de dependências.
Desempenho também precisa de critérios para não virar otimização prematura. Em projetos JavaScript, gargalos comuns incluem:
Um padrão operacional saudável tende a incluir performance como requisito em “pontos críticos”: páginas/rotas mais acessadas, endpoints mais utilizados, loops com grande volume de dados e operações que impactam UX.
Ao posicionar “Antônio js” como um conjunto de práticas, ele tende a afetar etapas diferentes do fluxo de desenvolvimento:
Esse ciclo é especialmente relevante em times que adotam múltiplas integrações. O valor do “Antônio js” (entendido como disciplina) aparece quando mudanças são frequentes — e é nesse cenário que consistência evita custo operacional.
Para expandir essa ideia, considere que o desenvolvimento moderno costuma envolver “antes e depois” do PR. Antes: alinhamento sobre como vai ser feito, quais contratos precisam existir e que riscos devem ser cobertos por testes. Depois: validação em ambientes de staging, observação em produção e registro do aprendizado após incidentes.
“Antônio js” entra em dois momentos-chave:
Outra forma útil de entender a cadeia de valor é associar cada etapa a um tipo de prova. Por exemplo:
Quando essas provas existem, “Antônio js” deixa de ser uma frase e vira uma infraestrutura social e técnica que reduz incerteza.
Em consultorias e auditorias técnicas, o principal erro costuma ser confundir “um nome” com “um método”. Para validar se “Antônio js” funciona como padrão, especialistas avaliam evidências:
Esses critérios não exigem métricas fantasiosas. Eles pedem rastros objetivos: PRs, histórico de mudanças, registros de incidentes e feedbacks de manutenção.
Podemos aprofundar essa avaliação com uma abordagem mais “diagnóstica”, típica de especialista:
1) Onde o padrão está “codificado”?
Existe algo automatizado que impede violações? Se o padrão depende exclusivamente de memória, ele tende a falhar. Uma boa implementação transforma parte das regras em ferramentas.
2) Como o padrão lida com exceções?
Boas equipes definem quando é permitido quebrar regras (com justificativa). Sem isso, a equipe fica insegura para evoluir o sistema e tende a evitar melhorias por medo de “bater de frente” com o padrão.
3) O padrão está alinhado ao tipo de projeto?
Um padrão pensado para um monólito back-end Node pode não se adequar a uma arquitetura front-heavy com microfrontends, por exemplo. “Antônio js” precisa ser configurável e pragmático.
4) O padrão reduz carga cognitiva?
Uma evidência simples: o tempo de onboarding diminui? Os revisores repetem menos perguntas? As discussões em PRs diminuem? Se sim, o padrão está cumprindo seu papel.
5) O padrão trata dívida técnica de forma consciente?
Um padrão saudável não ignora dívida técnica; ele a gerencia com prioridades. Caso contrário, o time tenta “perfeccionismo” contínuo e acaba paralisado.
Ao final, a pergunta fundamental é: “o padrão é um meio para reduzir risco e aumentar previsibilidade, ou é um obstáculo que cria custo sem benefício?”
Como complemento prático, a seguir apresento uma comparação em formato de tabela sobre como diferentes decisões em projetos JavaScript podem se alinhar (ou não) a uma abordagem do tipo “Antônio js”. Esta comparação foca condições, requisitos e efeitos esperados.
| Decisão técnica | Condição/Quadro de uso | Requisito para dar certo | Quando tende a falhar |
|---|---|---|---|
| Padronizar estilo e convenções | Quando há múltiplos contribuidores | Configuração compartilhada (lint/format) + revisão | Sem aplicação automática, vira “preferência” |
| Separar lógica por responsabilidade | Quando o código cresce e muda com frequência | Arquitetura mínima e contratos claros de módulos | Arquitetura inexistente e dependências cruzadas |
| Testes focados em risco | Quando bugs recorrentes aparecem em partes específicas | Estratégia de testes e critérios de cobertura por risco | “Cobrir tudo” sem testes úteis e sem manutenção |
| Gestão de dependências | Quando há grande número de bibliotecas | Política de atualização + checagem de vulnerabilidades | Atualizar sem verificar impacto em runtime/CI |
| Observabilidade com logs úteis | Quando produção exige suporte e triagem rápida | Padrões de log + correlação por request/execução | Logs genéricos que não ajudam a diagnosticar |
Para tornar a tabela ainda mais útil, vale acrescentar um “raciocínio” por trás de cada linha. O padrão “Antônio js”, em geral, não é só “fazer X”, e sim “fazer X sob Y condições, com Z requisitos”. A diferença é sutil, mas muda a taxa de sucesso.
Por exemplo:
A seguir, um roteiro incremental. A ideia é reduzir risco: cada etapa deve produzir um ganho verificável antes de avançar.
Liste pontos recorrentes: organização de pastas, padrões de import/export, tratamento de erros, estrutura de componentes/módulos, validação de entradas e convenções de nomenclatura. Se “Antônio js” é um termo usado informalmente, transforme-o em itens objetivos.
Uma forma eficaz de mapear é coletar exemplos reais de PRs e incidentes (ou quase-incidentes). Pergunte:
Esse levantamento evita criar padrões genéricos que não resolvem a dor real. “Antônio js” deve nascer de problemas concretos e reincidentes.
Crie uma checklist curta para pull requests. Ela deve incluir: lint/format, ausência de erros previsíveis, clareza do fluxo, testes mínimos para mudanças de comportamento e atualização de documentação quando necessário.
Para não virar checklist inútil, ela deve ter uma regra simples: se a checklist fosse seguida, a maior parte dos problemas óbvios não entraria no repositório. O que é “óbvio”? Por exemplo:
Além disso, é útil definir “níveis” de PR. Uma alteração apenas de documentação ou pequenos ajustes de UI pode exigir menos testes do que uma mudança de regras de negócio ou integração com API externa. Essa nuance reduz custo e aumenta adoção do padrão.
Integre ferramentas de qualidade ao pipeline (por exemplo, lint, formatação, verificações estáticas quando aplicáveis). O ganho aqui é eliminar divergências humanas e acelerar feedback.
Quando se implementa “Antônio js”, a automação deve cobrir pelo menos três categorias:
O ponto não é “ter a ferramenta mais moderna”, e sim “ter cobertura mínima de guardrails”. Ferramentas são barreiras contra regressões triviais, permitindo que revisores foquem no que importa: arquitetura, contratos, e riscos reais.
Se o sistema processa dados críticos ou possui integrações sensíveis, comece por testes de integração ou contratos. Para UI e fluxos complexos, use testes end-to-end apenas onde há maior valor de regressão.
Testes por risco envolve identificar “por que falhas são caras”. Em projetos JavaScript, custos comuns incluem:
Com base nisso, o time pode definir uma regra prática: “cada mudança que toca contrato e validação exige pelo menos teste de comportamento”. Mudanças estéticas ou que não alteram comportamento podem ser dispensadas de testes mais pesados.
Além disso, uma estratégia frequentemente eficiente é criar uma “piramide” realista: unitários para lógica pura, testes de integração para adapters e comunicação e end-to-end apenas para o que autenticamente precisa garantir o fluxo completo.
Estabeleça frequência, janelas e verificação de impacto (ex.: rodar CI completo após atualização). Não se trata apenas de atualizar: trata-se de controlar o custo de mudança.
Dependências são parte do “contrato operacional” porque alteram comportamento mesmo sem mudança no seu código. Para “Antônio js” fazer sentido, a equipe precisa tratar dependências como mudança controlada, não como atividade aleatória.
Um processo prático pode incluir:
O valor aqui é previsibilidade: quando o time sabe que haverá custo de atualização (tempo e validação), o custo deixa de ser surpresa. Isso melhora governança e reduz incidentes.
Padronize logs por eventos relevantes e inclua contexto suficiente para rastrear problemas. Isso reduz tempo de triagem e evita “chutes” durante incidentes.
Observabilidade mínima não significa “instrumentar tudo”. Significa definir:
Um padrão operacional bem definido inclui um “formato de log” e uma política de nível (info/warn/error) de modo que o time saiba onde olhar primeiro em incidentes.
Após alguns ciclos, avalie o que melhorou: houve menos regressões? Os novos desenvolvedores conseguem produzir com menor fricção? O tempo para corrigir falhas reduziu? Ajuste o padrão conforme as evidências.
Sem essa etapa, padrões viram dogmas. A prática “Antônio js” deve ser viva: ela se ajusta ao contexto. Se testes adicionados não estão reduzindo falhas reais, pode ser necessário reavaliar a estratégia. Se logs existem, mas não ajudam na triagem, talvez falte correlação ou clareza no formato.
Para revisão, é útil criar uma cadência, por exemplo: a cada X sprints, revisar métricas e qualitativos. Qualitativos podem incluir: feedback de revisores, tempo médio de PR review, e relatos de dificuldade de manutenção.
Na prática, “Antônio js” costuma ser um termo usado como referência a um conjunto de rotinas/padrões ligados ao desenvolvimento em JavaScript. O significado exato depende do contexto do time ou projeto, mas a abordagem técnica tende a envolver consistência, manutenção e qualidade.
Em muitos ambientes, o termo funciona como “linguagem comum” para discutir governança: em vez de discutir detalhes toda vez, o time se refere a “como a gente faz aqui”. Quando isso é bem implementado, “Antônio js” vira uma forma de reduzir atrito.
Na maioria dos casos, não. É mais comum ser uma denominação associada a práticas, convenções ou ao nome de um padrão interno. Se existir uma biblioteca ou framework com esse nome, recomenda-se verificar a documentação oficial do repositório antes de adotar qualquer dependência.
Uma forma de evitar confusão é: se “Antônio js” for um termo usado por pessoas diferentes para coisas diferentes, vale registrar o significado técnico acordado no time. Sem isso, o termo vira ruído.
Adotar faz sentido quando há evidência de retrabalho, inconsistência entre módulos, dificuldade de manutenção ou alta taxa de regressões. Um bom sinal é conseguir transformar “Antônio js” em regras claras e verificáveis (checklists, padrões de estrutura e testes focados).
Também vale observar o “custo emocional” do time: quando desenvolvedores evitam mudar coisas com medo de quebrar, é sinal de baixa previsibilidade. Um padrão operacional reduz esse medo ao criar guardrails e evidências.
Não necessariamente. Uma abordagem profissional começa por testes que protegem comportamentos de maior risco: módulos críticos, validações sensíveis e integrações. “Cobertura por cobertura” raramente é eficiente; o foco deve ser prevenção de falhas relevantes.
Uma estratégia pragmática é começar com testes em torno de contratos e pontos de entrada/saída. Quando isso funciona, o time ganha confiança para expandir para outros níveis (integração e end-to-end) conforme necessário.
Existe relação: qualidade reduz chances de bugs e erros de lógica, que podem se transformar em vulnerabilidades. Além disso, governança de dependências e validação de entradas são componentes de segurança. Programas de qualidade costumam incluir critérios que também ajudam a detectar problemas antes da produção.
Do ponto de vista operacional, segurança tende a falhar quando existem “pontos cegos”: entradas não validadas, erros logados com dados sensíveis, dependências desatualizadas e ausência de mecanismos de proteção. Um padrão “Antônio js” bem construído reduz esses pontos cegos.
Use uma política de atualização com janelas, rode CI completo após mudanças e verifique impactos em runtime. Quando possível, faça upgrades incrementais e mantenha registros de decisões. Isso reduz a chance de regressões difíceis de rastrear.
Outra técnica útil é separar upgrades grandes em etapas menores. Em vez de atualizar um grande pacote de uma vez, atualizar em lotes reduz a área de mudança por PR, tornando diagnósticos mais rápidos.
Sim: o padrão precisa ser praticável pelo time. Se as regras forem complexas demais ou não tiverem automação (ou critérios claros), elas tendem a ser ignoradas. Por isso, a adoção deve ser acompanhada de ferramentas e revisão de código.
Além disso, o time precisa concordar com o “porquê” das regras. Se a justificativa for apenas “porque sim”, a adesão tende a ser superficial. “Antônio js” deve comunicar objetivos: reduzir risco, aumentar previsibilidade e facilitar manutenção.
Se você está usando “Antônio js” como referência, trate como um convite à governança: transformar o que hoje é “costume” em algo verificável, com critérios e processos. Isso não depende de hype; depende de clareza, evidência e manutenção.
Do ponto de vista objetivo, o melhor caminho é implementar em etapas, medir o efeito e ajustar. Com isso, o termo deixa de ser apenas uma expressão e passa a funcionar como disciplina de engenharia — exatamente o que equipes precisam para manter sistemas JavaScript estáveis, seguros e compreensíveis ao longo do tempo.
Para fechar, vale uma reflexão prática: toda equipe tem “jeitos de fazer” — o problema é quando esses jeitos não estão alinhados. “Antônio js”, quando aplicado corretamente, torna alinhamento visível e operacional: o time sabe como organizar código, como proteger comportamento com testes, como atualizar dependências com controle e como diagnosticar falhas em produção com rapidez.
Esse alinhamento tem um efeito colateral positivo: ele melhora colaboração. Revisões deixam de ser debates pessoais e viram validação técnica com base em critérios. Onboarding fica mais fácil porque existe trilha de decisão. E, no longo prazo, a dívida técnica é enfrentada de forma mais sistemática, porque o padrão cria terreno para evoluir sem quebrar.
Quando você perceber que “Antônio js” virou um ritual sem sentido, é sinal de que o padrão precisa ser revisado. Padrões não são dogmas: são instrumentos. O instrumento certo é aquele que reduz risco real e melhora a previsibilidade do trabalho.
Observação: este artigo evitou números específicos e afirmações estatísticas não verificadas. Se você quiser, posso adaptar o texto para o seu cenário (tipo de aplicação, stack, tamanho do time, pipeline de CI/CD) e incluir métricas que façam sentido com base no que vocês já coletam.



Este guia mostra como conduzir um primeiro contato profissional com “Oi, boa tarde”, alinhando comunicação, expectativas e próximos passos. Em seguida, explica de modo objetivo como saudações formais influenciam a experiência do cliente e por que consistência de atendimento reduz atrito em serviços. A base é comunicação clara, preparo do time e registro adequado das solicitações.
Este guia analisa como “Antônio js” se conecta a práticas modernas de desenvolvimento, manutenção e qualidade de software. Em termos objetivos, discute-se o papel de JavaScript no ciclo de vida do produto, a importância de consistência de código e critérios de confiabilidade para integrações. Ao longo do texto, você encontra recomendações e condições para decisões técnicas seguras.
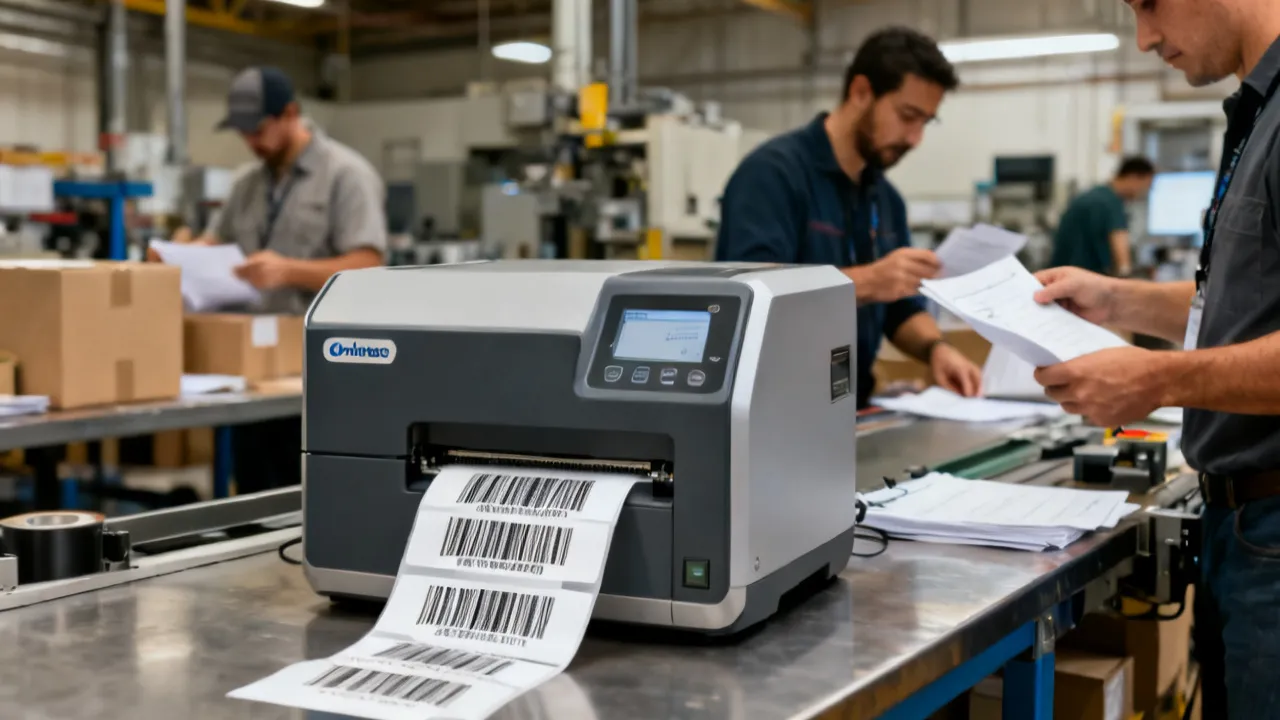
Totem Bematech models are widely used in retail and service operations to streamline label printing and improve order traceability. This guide explains what “Totem Bematech” typically refers to in label-printer ecosystems, how businesses evaluate specs and suppliers, and what operational conditions matter for reliable performance, maintenance, and daily throughput.
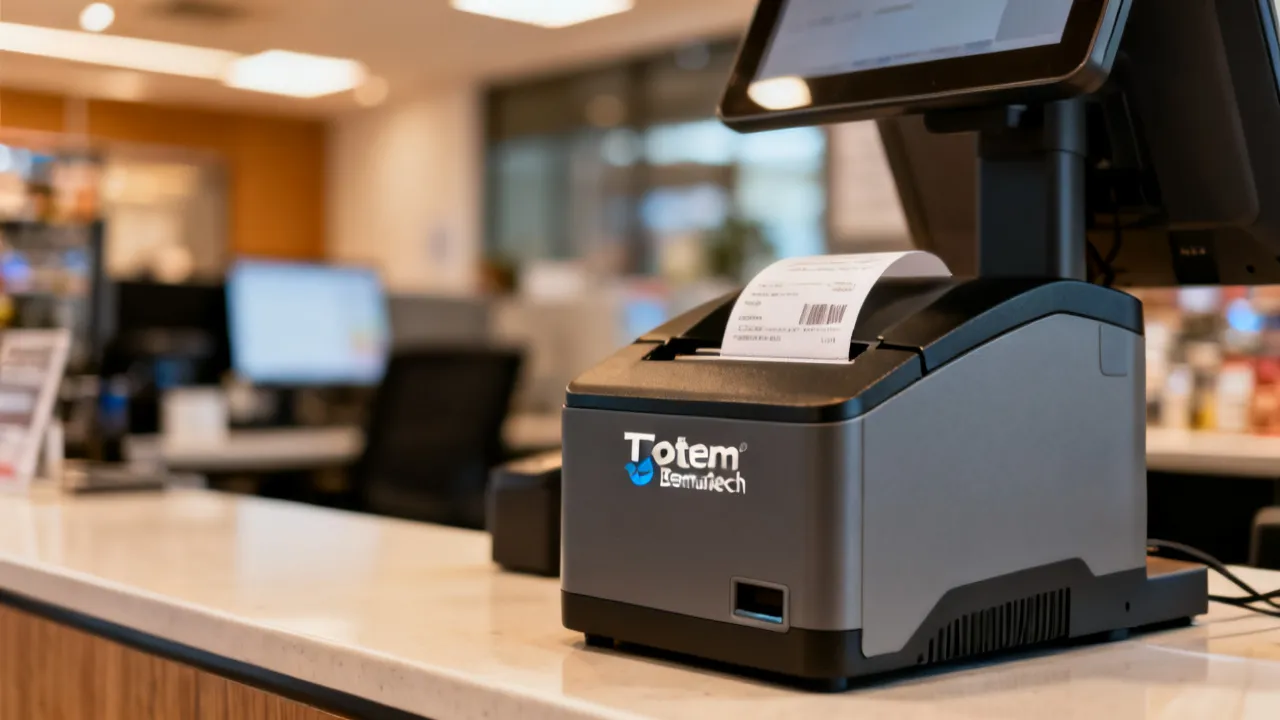
Totem Bematech é uma solução de ponto de atendimento pensada para organizar filas e agilizar o fluxo em estabelecimentos. Este guia apresenta o conceito, a lógica de uso e os critérios técnicos para seleção e operação, em linguagem objetiva. Em seguida, consolida requisitos comuns de integração, manutenção e boas práticas, para apoiar decisões alinhadas ao contexto do seu negócio.
Este guia explica como o Totem Bematech se integra ao seu ponto de venda e melhora a experiência do cliente, conectando atendimento, captura de dados e operação. Em contexto, o totêm é um dispositivo digital usado em varejo e serviços para orientar fluxos, reduzir filas e padronizar rotinas, apoiando a gestão por processos. O tema envolve requisitos técnicos, compatibilidade e boas práticas de implantação.
Este guia explica como planejar e selecionar um Totem Bematech para atendimento, sinalização e operação do dia a dia. Contexto técnico: totens interativos reduzem filas e padronizam a experiência do cliente; já a escolha correta depende de requisitos de hardware, software, conectividade, gestão de conteúdo e suporte. A seguir, veja critérios, condições de implantação e perguntas frequentes.

