Esta guía explica cómo aplicar un enfoque de cumplimiento orientado a controles internos y verificación contable asociado a “Bez Auditores”. Se contextualiza el término y sus implicaciones para procesos financieros, gobierno corporativo y riesgos operativos. Con un método práctico, requisitos claros y un apartado de preguntas frecuentes, el lector entiende cómo evaluar proveedores y alinear auditoría y documentación sin suposiciones.
Si estás evaluando “Bez Auditores” como concepto o metodología vinculada a verificación, documentación y orden de procesos, esta guía te ayudará a entender qué implica, cómo se implementa y qué requisitos conviene exigir para que el trabajo sea trazable. En términos prácticos, el objetivo es topar el control interno y la calidad de la información financiera mediante procedimientos consistentes, revisiones documentadas y criterios de aceptación claros.
Desde la perspectiva de un experto en operaciones y aseguramiento, la diferencia decisiva suele estar en el diseño del proceso: no basta con “hacer revisiones”; hay que definir alcance, evidencias, responsabilidades, tiempos, canales de reporte y estándares de calidad. Cuando esos elementos están bien armados, “Bez Auditores” funciona como un eje para organizar el trabajo, anticipar riesgos y sostener decisiones con información verificable.
En la práctica, muchas organizaciones buscan “más control” cuando atraviesan estrés operativo, crecimiento acelerado o cambios tecnológicos. Sin embargo, “más control” no significa necesariamente más trabajo manual o más reportes; significa, sobre todo, mejor estructuración. “Bez Auditores” se percibe precisamente como una forma de poner orden: definir qué se revisa, cómo se revisa, con qué evidencias se respalda y cómo se comunica lo encontrado. Ese orden reduce el margen de interpretación y aumenta la capacidad del negocio de aprender y corregir.
También es útil recordar que la palabra “auditores” puede generar confusión. No siempre implica que el trabajo sea una auditoría formal con dictamen; muchas veces el valor está en el aseguramiento de que los controles existen, operan como fueron diseñados y producen información confiable. Si el enfoque se implementa correctamente, se convierte en una herramienta de gestión: ayuda a ordenar procesos, identificar brechas y priorizar remediaciones. Si se implementa débilmente, en cambio, se vuelve un “checklist” superficial que termina en informes difíciles de accionar.
“Bez Auditores” se utiliza como referencia a un enfoque de trabajo que prioriza la seguridad del proceso y la coherencia documental alrededor de la revisión o aseguramiento. Aunque el término pueda variar en su uso según el sector o el proveedor, el sentido operativo suele apuntar a: (1) ordenar la información, (2) definir controles, (3) documentar la verificación y (4) asegurar que los hallazgos se comuniquen con trazabilidad.
En un entorno donde las empresas deben responder a exigencias regulatorias, auditorías externas o solicitudes de terceros, un enfoque de este tipo reduce ambigüedades. En lugar de trabajar con “percepciones” o reportes incompletos, se trabaja con evidencias y criterios que permiten sostener el análisis frente a revisiones posteriores.
Para aterrizar el concepto, imagina el trabajo como una cadena completa: desde la definición de un objetivo (por ejemplo, confirmar que las conciliaciones bancarias se realizan con periodicidad y con aprobaciones), pasando por el mapeo del proceso (cómo se origina la transacción, qué sistema la registra, quién la revisa), hasta la verificación (qué evidencia prueba que el control operó) y el seguimiento (qué se hace cuando hay desviaciones). “Bez Auditores” encaja cuando esta cadena está explícitamente descrita.
Además, el enfoque suele impulsar prácticas como la estandarización de documentos, el uso de evidencias consistentes (versiones vigentes, nombres de archivos controlados, trazas de aprobación), y la adopción de criterios de severidad. En términos de “orden”, esto puede implicar desde una política de nomenclatura para carpetas de evidencia hasta una matriz que conecte riesgos con controles y hallazgos.
En la práctica, este tipo de marco resulta especialmente útil cuando la organización enfrenta una o varias de estas condiciones:
Pero incluso cuando no existe un “evento” grande (como una migración), hay contextos donde el enfoque resulta igualmente valioso. Por ejemplo, cuando la organización crece a través de adquisiciones y procesos provenientes de distintas matrices deben unificarse. En estos casos, “Bez Auditores” puede convertirse en un “lenguaje común” para alinear criterios de evidencia y definiciones de conformidad.
También aplica cuando hay señales de deterioro: aumento de devoluciones, ajustes posteriores, diferencias frecuentes entre sistemas, o retrasos recurrentes en cierres. No hace falta esperar a una falla grave. Un enfoque de verificación y orden permite detectar “tensión” antes de que se materialice el riesgo financiero.
Sin entrar en suposiciones o cifras no verificadas, hay principios ampliamente aceptados en aseguramiento y controles internos (alineados con marcos como COSO y enfoques de auditoría basada en riesgo). Un proceso sólido asociado a “Bez Auditores” tiende a apoyarse en:
Estos principios, cuando se vuelven operativos, se materializan en elementos concretos: plantillas de hallazgos, matrices de riesgo y control, guías de “suficiencia de evidencia”, y una forma consistente de reportar desviaciones. El orden no es solo documental; es lógico.
Vale la pena enfatizar la “suficiencia” y no solo la “existencia” de evidencia. A veces se aporta un documento, pero no corresponde al periodo, no está aprobado, o no refleja la versión vigente. En esos casos, la evidencia existe pero no es suficiente. “Bez Auditores” tiende a poner el foco en la calidad de la evidencia: que sea relevante, completa, contemporánea, autorizada y, si aplica, trazable a la transacción.
Asimismo, el enfoque suele exigir coherencia entre el proceso descrito y el proceso ejecutado. Un control puede estar “diseñado” (existir en un procedimiento) pero no operarse realmente. La diferencia entre diseño y operación es clave. Por ello, se requieren pruebas que demuestren que el control funcionó en el periodo revisado.
Finalmente, la segregación de funciones y la eficacia real del control deben evaluarse con realismo. En empresas pequeñas puede no ser posible separar físicamente las tareas. En esos casos, se compensan con controles alternativos (por ejemplo, revisiones gerenciales, reconciliaciones independientes o aprobaciones con doble rol en el sistema). La metodología debe reconocer estas compensaciones y verificarlas.
Los beneficios más consistentes suelen ser de naturaleza operativa y de calidad:
Además de esos beneficios directos, hay efectos secundarios positivos. Por ejemplo, cuando se estandariza la recopilación de evidencia, se reduce la carga cognitiva de las áreas ejecutoras. En lugar de “buscar papeles” en momentos críticos, se construye un repositorio y una disciplina que se sostiene en el tiempo.
Otro beneficio frecuente es la mejora en el aprendizaje organizacional. Cuando los hallazgos se documentan con causa probable, efecto y recomendación, la empresa puede convertir los problemas en lecciones: rediseñar controles, ajustar procesos y actualizar procedimientos. Sin ese enfoque, la organización repite los mismos errores cada ciclo.
En el lado de la gobernanza, también se fortalecen las conversaciones con la dirección. Un reporte basado en evidencia permite que la alta gerencia discuta con datos: qué control no opera, por qué no opera, qué impacto potencial tiene y qué decisión se requiere para priorizar recursos de remediación.
En el mercado, estos resultados dependen menos de “la etiqueta” y más de la disciplina metodológica del equipo responsable del trabajo.
Cuando una organización contrata o coordina un servicio bajo un enfoque de “Bez Auditores”, lo relevante no es solo el discurso comercial, sino la capacidad demostrable de ejecutar con método. Como experto, sugiero evaluar al proveedor con criterios verificables:
Para evitar caer en suposiciones, un criterio útil es pedir ejemplos “anonimizados” de hallazgos anteriores. No se trata de comparar resultados con tu organización (porque el contexto cambia), sino de evaluar la calidad de redacción: ¿se describe el hallazgo de forma concreta? ¿Se enlaza el hallazgo con riesgo y con evidencia? ¿La recomendación es accionable?
También es recomendable revisar si el proveedor utiliza una matriz de riesgo y control o un documento equivalente. Si solo hablan de “revisar documentos”, normalmente el enfoque será débil. Un enfoque maduro define controles a partir de riesgos y luego selecciona pruebas para esos controles.
Otro punto crucial: el proceso de aseguramiento de calidad dentro del propio proveedor. ¿Quién revisa el trabajo interno antes de entregarlo al cliente? ¿Existe una segunda revisión (por ejemplo, de un gerente o senior) para asegurar coherencia y suficiencia de evidencia? En servicios de verificación, esto marca una diferencia enorme.
Asimismo, consulta cómo manejan los “hallazgos grises”, aquellos donde la evidencia es parcialmente suficiente. Un buen proveedor propone una conclusión consistente: qué falta exactamente, qué evidencia se requiere para cerrar, y cómo clasifica el riesgo mientras no se complete.
Por último, evalúa el nivel de interacción: ¿el proveedor solo recibe documentación o guía a las áreas ejecutoras durante el proceso para corregir desde el inicio? A veces, la mejor forma de reducir riesgos es hacer “pre-validación” de evidencia y ayudar a mejorar el sistema documental antes de la evaluación final.
Sobre “precio” y “tarifas”, conviene tratar la información con cautela: en servicios de aseguramiento, los costos dependen de alcance, complejidad, volumen de transacciones, calidad de la documentación y nivel de madurez de controles internos. Por ello, antes de comparar importes, pide siempre el desglose por partidas (por ejemplo: diagnóstico, pruebas de controles, revisión documental, informe y soporte de remediación).
Cuando un proveedor presenta un precio cerrado sin detallar alcance y evidencias, aumenta el riesgo de sorpresas en la fase de ejecución. Una buena práctica es solicitar un documento de “alcance y supuestos” que deje claro qué incluye y qué no incluye el servicio.
Además del desglose, conviene revisar supuestos que suelen impactar el costo: disponibilidad del personal, ventana de acceso a sistemas (por ejemplo, ERP, bancos, plataforma de compras), número de sedes o centros de negocio, y el nivel de digitalización de documentos. Si la empresa tiene documentos dispersos o sin clasificación, el tiempo de recopilación crece, y eso debe reflejarse en la estructura de costos.
Otro aspecto a evaluar es si el proveedor ofrece seguimiento posterior como parte del mismo contrato o como servicio adicional. Muchas organizaciones subestiman este punto. El valor de un hallazgo mejora cuando hay verificación de cierre con evidencia. Si el servicio termina en el informe, puede que la remediación no se consolide.
En general, cuando la tarifa está alineada a un alcance claro, la comparación es justa. Cuando el alcance es difuso, la comparación es engañosa. Por eso, la mejor negociación no es sobre el número final, sino sobre qué se hace, con qué evidencia y con qué criterios de aceptación.
El siguiente enfoque está diseñado para integrar el espíritu de “Bez Auditores” (control, trazabilidad y verificación) en un plan accionable para la empresa. La idea es avanzar de manera ordenada para que el resultado sea útil tanto para gestión interna como para revisiones posteriores.
Un punto adicional, que muchas veces se olvida, es la gestión de la comunicación durante la ejecución. Un marco “Bez Auditores” no debería esperar hasta el final para informar hallazgos. Si hay riesgos críticos o evidencia claramente insuficiente, conviene comunicar hallazgos preliminares y resolver bloqueos tempranos. Esto reduce fricción y evita que el proyecto colapse por problemas de evidencia al final.
Otro elemento clave es la gestión de accesos y la seguridad de la información. La verificación suele requerir acceso a sistemas o repositorios documentales con datos sensibles. Debe existir un control de acceso por rol y un registro de interacción (quién accedió a qué, cuándo y por qué). Esto no solo protege la confidencialidad; también aporta trazabilidad interna del propio trabajo.
Para complementar el tema, a continuación se presenta una comparación general entre enfoques frecuentes (solo como guía, porque los detalles exactos dependen del proveedor y del alcance acordado). Este cuadro está pensado para que puedas preparar requisitos antes de solicitar propuestas.
| Elemento | Enfoque alineado a Bez Auditores | Revisión ad-hoc sin método | Auditoría externa formal (referencial) |
|---|---|---|---|
| Objetivo principal | Ordenar controles, asegurar trazabilidad y elevar calidad documental | Resolver dudas puntuales sin estandarizar criterios | Emitir opinión/aseguramiento bajo marcos formales |
| Evidencia requerida | Definida por alcance, con criterios de suficiencia | Variable; suele aparecer “lo que se encontró” | Evidencia extensa y metodologías formales |
| Gestión del riesgo | Selección por criticidad y probabilidad | Generalmente no sistemática | Basada en evaluación de riesgo y materialidad |
| Entregables | Informe con hallazgos, recomendaciones y plan de acción | Resumen breve o conclusiones sin mapa de causas | Informe formal conforme a estándares aplicables |
| Condiciones/recursos | Acceso a documentación, responsables disponibles y cronograma acordado | Dependencia alta del azar y de la información disponible | Mayor tiempo de preparación y coordinación con el equipo directivo |
| Seguimiento | Incluye verificación de cierres y ajustes de controles | Limitado; puede quedarse sin remediación medible | Sujeto al alcance del encargo y al ciclo de auditoría |
Un matiz importante: un enfoque alineado a “Bez Auditores” no pretende reemplazar automáticamente a la auditoría externa formal. Lo que sí puede hacer es preparar a la organización para que la auditoría externa sea menos costosa en tiempo y menos riesgosa en resultados. Al ordenar controles y evidencia, se reduce el “ruido” en el proceso de auditoría.
Asimismo, una revisión ad-hoc sin método suele fallar en tres puntos: no conecta hallazgos con riesgo de forma consistente, no define criterios de suficiencia, y no integra remediación medible. En consecuencia, el trabajo puede parecer “completo” a nivel de lectura, pero no se convierte en mejoras sostenibles.
Para el comprador del servicio, la clave es pedir evidencias de proceso: cómo selecciona el proveedor transacciones, cómo documenta pruebas, y cómo determina la severidad. Si esas piezas no están claras, el servicio puede terminar siendo una recopilación de documentos en lugar de un trabajo de aseguramiento.
Para que “Bez Auditores” se traduzca en resultados reales, hay requisitos prácticos que suelen ser determinantes:
Si cualquiera de estos elementos falla, el riesgo es que el análisis se limite a conclusiones generales, perdiendo el valor de trazabilidad. Pero además, hay un riesgo más sutil: incluso si se detectan hallazgos, sin remediación organizada la organización pierde credibilidad interna y externa. Por eso, el contrato o el plan de trabajo debería incluir mecanismos para asegurar que la remediación sea ejecutada, medida y validada.
Otro requisito frecuente es la claridad de roles en el proyecto. Por ejemplo, ¿quién es el punto focal de finanzas? ¿Quién es el punto focal de TI o del equipo ERP si se requiere revisión de logs? ¿Quién valida el mapeo del proceso “como es hoy”? Cuando estos roles no se definen, se incrementan los ciclos de espera y la evidencia llega tarde o incompleta.
También se debe considerar la madurez de la organización. En una empresa con controles inmaduros, el proveedor puede requerir más tiempo en “construcción” de evidencia o estandarización mínima antes de probar controles. Eso no es una falla del proveedor; es una realidad de arranque. Sin reconocerlo, se crean expectativas irreales.
Una condición adicional que suele marcar el éxito es la disponibilidad de datos. En algunos procesos, la información está “en el sistema” pero no se puede extraer fácilmente por permisos, por limitaciones técnicas o por ausencia de reportes. En esos casos, el proveedor debe coordinar con TI para habilitar exportaciones o consultas bajo permisos. Si no se habilita, la evidencia puede volverse inaccesible y la revisión se limita.
Una forma útil de fortalecer “Bez Auditores” es tratarlo como un sistema de gestión del aseguramiento, no solo como un proyecto puntual. Para ello, conviene incluir componentes repetibles que permitan que cada ciclo de verificación mejore con la experiencia.
Entre los componentes más habituales se encuentran:
Cuando se implementan estos componentes, el enfoque “Bez Auditores” deja de ser solo una revisión de periodo y se convierte en una disciplina. Eso significa que la empresa puede sostener el control interno incluso cuando haya cambios de personal o de sistemas, porque el proceso de verificación se mantiene constante y la evidencia se administra.
Para que el enfoque sea tangible, es útil ejemplificar cómo se espera que se documente un hallazgo. No como una lista de “problemas típicos” sin contexto, sino como una demostración de cómo la trazabilidad se construye.
Imaginemos tres escenarios comunes:
Ejemplo 1: conciliación bancaria no ejecutada a tiempo
Se detecta que en el periodo revisado hay conciliaciones bancarias fuera de ventana. El hallazgo debe incluir: periodo afectado, cuenta bancaria, número de conciliación, fecha de ejecución y evidencia (export o documento). Debe explicar el efecto (posibles diferencias no identificadas oportunamente, riesgo de errores en tesorería) y la causa probable (por ejemplo, retraso en recepción de extractos o falta de control de calendario). La recomendación debería proponer automatización del calendario, responsables alternos y validación independiente.
Ejemplo 2: aprobación de compras sin trazabilidad completa
Se observa que algunas órdenes de compra no conservan evidencia de aprobación o la aprobación corresponde a un rol incorrecto. El hallazgo debe enlazar el control al riesgo (por ejemplo, riesgo de pagos por compras no autorizadas o por sobrepasar límites). Se debe especificar qué evidencia falta o es incompleta. La severidad se define según frecuencia y monto potencial. La recomendación puede incluir parametrización en el flujo del ERP, bloqueo de órdenes fuera de aprobaciones válidas y capacitación con métricas.
Ejemplo 3: política contable desactualizada respecto a práctica vigente
Se detecta que el procedimiento contable (versión vigente en repositorio) no refleja el flujo actual, o que existen diferencias entre lo que el procedimiento dice y cómo se registra en el sistema. Esto es relevante porque afecta la consistencia. El hallazgo debe citar la versión del documento, la fecha de última actualización, y evidencias comparativas (por ejemplo, evidencia de transacciones y configuración del sistema). La recomendación debería incluir actualización documental, control de cambios y capacitación a responsables.
Lo importante es que “Bez Auditores” no se limita a describir el problema: se asegura de que el hallazgo sea “accionable y demostrable”. Un hallazgo sin evidencia o con evidencia incompleta no permite remediación efectiva ni validación posterior.
En materia de controles internos, es habitual que las organizaciones se orienten a marcos reconocidos. Por ejemplo, COSO es una referencia usada internacionalmente para diseñar y evaluar componentes de control interno. Además, las prácticas de auditoría basada en riesgo se apoyan en evaluaciones de probabilidad e impacto. Como referencia general (sin afirmar cifras específicas), estos marcos están descritos por entidades reconocidas del sector y se consultan en documentos publicados por organizaciones como COSO.
Sin embargo, lo relevante para “Bez Auditores” no es solo “mencionar” marcos, sino traducirlos a entregables. Por ejemplo:
Esto ayuda a evitar un riesgo frecuente: que el proveedor “cumpla formalmente” con mencionar un marco, pero no lo implemente. En compras de servicios, es preferible pedir que el proveedor muestre cómo su metodología se traduce en una matriz y un programa de pruebas, no solo en una presentación.
Uno de los pilares más importantes para que “Bez Auditores” cumpla su objetivo es la trazabilidad. La trazabilidad se construye con tres elementos: evidencia (qué se prueba), criterios (cómo se decide si está bien o mal) y cadena de custodia (cómo se asegura que la evidencia no se altera sin control).
En términos prácticos, la trazabilidad se vuelve robusta cuando:
En ambientes con auditorías externas o reguladores, la cadena de custodia puede ser especialmente importante. No siempre se exige un nivel “forense” como en contextos legales, pero sí se exige consistencia y capacidad de reconstrucción. “Bez Auditores” debe permitir reconstruir el trabajo: por qué se seleccionó una muestra, qué evidencia se revisó y qué conclusión se tomó.
Otro aspecto de trazabilidad que a menudo se subestima es la trazabilidad del propio trabajo del proveedor. Si el proveedor documenta pruebas de forma desordenada, el cliente termina sin capacidad para comprender y defender decisiones. Por eso, conviene solicitar que el proveedor explique su estructura de documentación interna (por ejemplo, legajos, working papers, registros de muestreo y papeles de evidencia).
Aunque el concepto suene simple, su implementación puede fallar. Estas son señales de alerta frecuentes que conviene observar al evaluar un proveedor o incluso al implementar internamente:
Estas señales no significan necesariamente mala intención; pueden ser producto de una metodología débil o de falta de recursos. Pero en términos de riesgo, el efecto es el mismo: el trabajo no produce trazabilidad ni defensibilidad.
En empresas modernas, muchos controles están implementados en sistemas. Por ejemplo: aprobaciones en flujos del ERP, restricciones para editar campos, validaciones de integridad referencial, y generación de reportes automáticos. Si el enfoque “Bez Auditores” ignora TI y se enfoca solo en documentos impresos, se pierde una parte crucial de la evidencia.
Integrar TI de forma adecuada suele implicar:
Cuando TI colabora, el trabajo se vuelve más sólido. El hallazgo deja de ser “se ve” o “se comenta” y pasa a ser “está parametrizado y funciona”, o “está parametrizado pero no se aplica”, o “la configuración no coincide con el procedimiento”. Esa precisión reduce el riesgo de interpretaciones.
El seguimiento de hallazgos es donde muchas iniciativas se debilitan. Para “Bez Auditores”, el seguimiento debería tener una estructura: plan, responsables, fechas, métricas, evidencia de cierre y verificación posterior.
Un plan de remediación robusto suele incluir:
Una práctica útil es acordar “hitos intermedios” si el cambio requiere tiempo (por ejemplo, parametrizar el ERP puede requerir pruebas en ambiente y aprobación). El proveedor puede proponer una ruta de implementación por fases para no esperar al final para demostrar avances.
También es importante manejar el riesgo de “remediación nominal”. A veces una acción se registra como hecha (se actualizó un procedimiento), pero no se verifica que el proceso real cambió. Por eso, idealmente se valida después del cambio con evidencia del periodo posterior.
Depende de cómo lo use el proveedor y del alcance del encargo. En muchos casos se plantea como un enfoque de control y verificación con entregables orientados a trazabilidad y remediación. Si necesitas certeza, solicita un documento de alcance con qué incluye, qué excluye y qué evidencia se revisará.
Normalmente incluye diagnóstico del proceso, revisión documental, evaluación de controles, pruebas con enfoque en riesgo (cuando aplica) y un informe con hallazgos y recomendaciones, además de apoyo para el plan de acción.
Compara por alcance y estructura de entregables: fases, volumen aproximado de transacciones revisadas, tipo de evidencia, profundidad del análisis, número de entrevistas, cronograma y si incluye seguimiento de cierres.
Suelen aceptarse documentos y registros que permitan verificar la actividad: políticas vigentes, procedimientos, aprobaciones, extractos, conciliaciones, comprobantes, reportes de sistema, logs donde aplique, y comunicaciones relevantes. La suficiencia se define por criterios acordados.
Lo adecuado es clasificar severidad, explicar causa probable y efecto, y acordar un plan de remediación. El enfoque profesional añade seguimiento y verificación del cierre con evidencia, para evitar que el problema “se aparque”.
El principio es general. Lo que cambia es la normativa aplicable, la organización de procesos y la disponibilidad de documentación. Si tu organización opera cerca (en términos generales) de distintos centros de negocio, conviene definir responsables locales y reglas de intercambio de información desde el inicio.
Puede complementarlas topando controles y ordenando la evidencia. La integración suele ser efectiva cuando se alinea el vocabulario de hallazgos, los criterios de clasificación y los plazos de remediación para que el trabajo interno reduzca la fricción en auditorías externas.
Un enfoque alineado a Bez Auditores lo contempla como parte del diagnóstico. El proveedor debería identificar brechas documentales, recomendar medidas urgentes (por ejemplo, reconstrucción con controles alternativos o reportes del sistema), y acordar si se amplía el alcance o si se establece un plan de estandarización mínimo durante la ejecución.
Se debe acordar un marco de tratamiento de datos: accesos por rol, plataformas seguras, acuerdos de confidencialidad, y reglas para exportación y almacenamiento de evidencia. Además, se recomienda registrar accesos y limitar el tiempo de retención de copias.
No existe un único estándar universal; depende del riesgo, la criticidad y el alcance acordado. Sin embargo, un buen enfoque define qué controles se probarán y con qué técnica, y evita “profundizar” sin criterio. La profundidad debe estar conectada a riesgo e impacto.
Como recomendación metodológica, trata “Bez Auditores” como un sistema de trabajo, no como una promesa. Si el proveedor no puede explicar con claridad el alcance, los criterios, las evidencias y la forma de documentar hallazgos, el valor cae. La calidad se aprecia en cómo se construye la trazabilidad: desde el diseño del plan hasta el reporte final y el seguimiento.
En materia de controles internos, es habitual que las organizaciones se orienten a marcos reconocidos. Por ejemplo, COSO es una referencia usada internacionalmente para diseñar y evaluar componentes de control interno. Además, las prácticas de auditoría basada en riesgo se apoyan en evaluaciones de probabilidad e impacto. Como referencia general (sin afirmar cifras específicas), estos marcos están descritos por entidades reconocidas del sector y se consultan en documentos publicados por organizaciones como COSO.
Para el aspecto de aseguramiento y normas de auditoría, también es usual que los equipos profesionales se basen en estándares emitidos por organismos reguladores o de normalización. Si necesitas adaptar el contenido a un marco concreto (por ejemplo, auditoría financiera, cumplimiento, o revisión de procesos), define desde el inicio qué estándar o criterio aplicará para cada tipo de revisión.
Un enfoque robusto también debe gestionar el sesgo de confirmación. Es decir, no se debe buscar evidencia solo para validar una hipótesis previa. En cambio, se prueban controles contra criterios predefinidos y se documenta cualquier discrepancia. Esto es parte del rigor metodológico.
Por otro lado, el rigor incluye la consistencia del lenguaje en todo el proyecto. Si un hallazgo se formula como “recomendación” en una etapa, no debería convertirse en “incumplimiento” sin explicación. La consistencia mejora la credibilidad y la capacidad de acción del informe final.
Antes de contratar o implementar un enfoque asociado a “Bez Auditores”, mi recomendación es evaluar con preguntas concretas:
Cuando la respuesta es clara y el método está documentado, la implementación tiende a ser más útil y defendible. En cambio, si el enfoque se limita a conclusiones generales o a una revisión sin trazabilidad, el riesgo es que el valor no se traduzca en topas sostenibles.
Una forma práctica de tomar decisión es exigir un “paquete de inicio” por parte del proveedor: programa de trabajo, mapa preliminar de riesgos, lista de evidencias solicitadas, y una plantilla de hallazgos. Si el proveedor no puede entregar esto o lo entrega de forma genérica, suele ser señal de que la ejecución no estará alineada a un método consistente.
También puedes exigir una sesión de alineación con roles clave (finanzas, operaciones, TI, y dirección). Esa sesión sirve para confirmar que el alcance está bien definido, que los criterios están acordados y que existen responsables disponibles. La participación del cliente no debe ser “pasiva”: debe ser un rol de gobernanza del proyecto.
“Bez Auditores” puede interpretarse como un enfoque de trabajo orientado a control, trazabilidad y verificación basada en evidencia. Bien aplicado, ayuda a ordenar procesos financieros, reducir incertidumbre y sostener decisiones con documentación. La clave está en el alcance, los criterios, la calidad de la evidencia y el seguimiento: sin esos pilares, incluso el top discurso pierde eficacia.



This guide explains how Digio Livelo works and what to consider before you start earning with it. Objectively, it examines how loyalty-style ecosystems typically function, what “offers” and partner terms usually mean, and which practical factors—eligibility, redemption rules, fees, and data handling—often determine overall value.
Bez Auditores es un enfoque de análisis y gestión de riesgos orientado a operar con controles sólidos y trazabilidad. Este artículo explica, de forma objetiva, qué suele significar “Bez Auditores” en entornos regulatorios y de auditoría, por qué se busca reducir incertidumbres, y cómo evaluar proveedores, requisitos y buenas prácticas para una implementación responsable y verificable.
Esta guía explica cómo aplicar un enfoque de cumplimiento orientado a controles internos y verificación contable asociado a “Bez Auditores”. Se contextualiza el término y sus implicaciones para procesos financieros, gobierno corporativo y riesgos operativos. Con un método práctico, requisitos claros y un apartado de preguntas frecuentes, el lector entiende cómo evaluar proveedores y alinear auditoría y documentación sin suposiciones.
Este artículo explica, de forma objetiva, cómo evaluar servicios de “Bez Auditores” y qué aspectos revisar antes de contratar una auditoría. Se analiza el significado operativo de los auditores independientes, el valor del cumplimiento y la trazabilidad documental. Además, se incluyen criterios, condiciones de trabajo y preguntas frecuentes para tomar una decisión informada.
This guide explains Itgmf procurement in practical terms, covering supplier selection, pricing logic, and validation requirements for safer sourcing. Itgmf is discussed in an objective context alongside typical procurement workflows, quality checks, and documentation practices used across industrial supply chains. The article focuses on decision criteria rather than promises, helping readers evaluate offers responsibly.
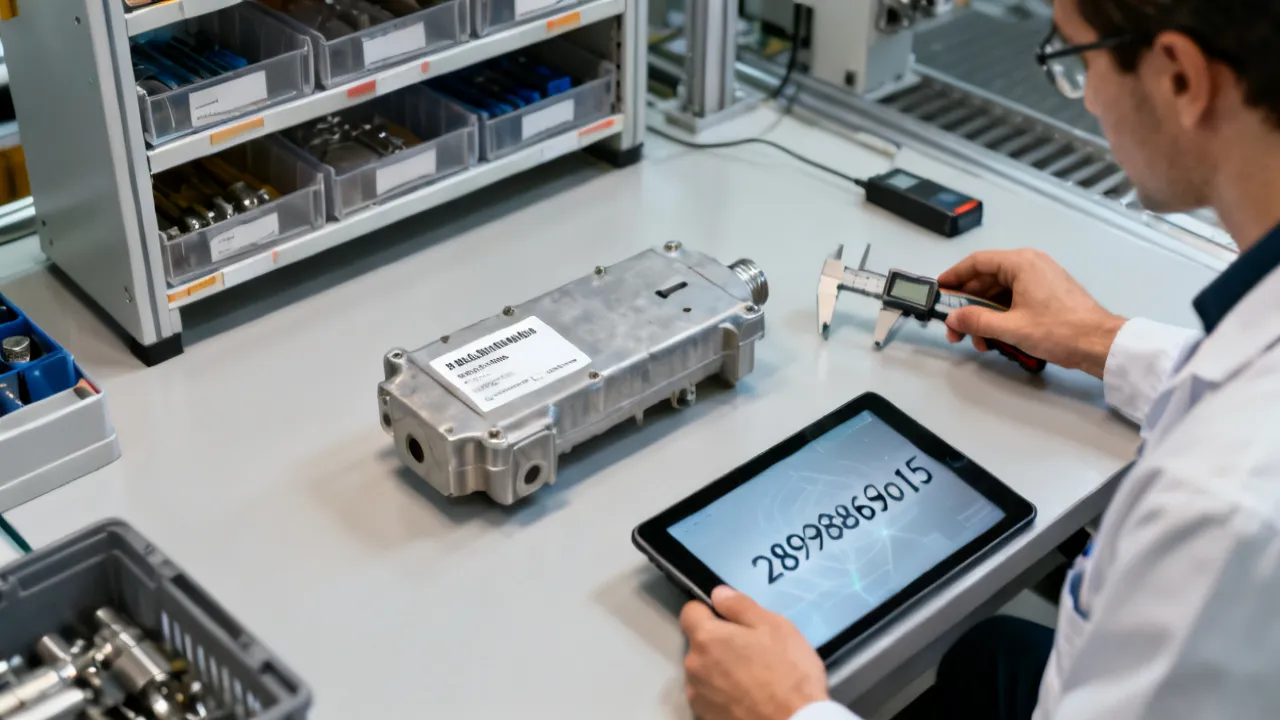
This guide explains how supplier codes like “28998869o15” are used to ensure pricing traceability, product matching, and procurement accuracy. It sets objective context for common industry practices around SKU or part-number coding, documentation requirements, and validation steps. It also introduces a practical comparison of fulfillment conditions and a requirements checklist for buyers evaluating supplier documentation quality.

