Bez Auditores ofrece un marco para revisar procesos, responsabilidades y controles sin depender de auditorías externas. Esta guía explica, de forma objetiva, qué se suele entender por “auditorías” en entornos de control, cómo se evalúa la madurez interna y qué requisitos conviene documentar para topar la trazabilidad.
Si estás explorando un enfoque tipo Bez Auditores, el punto central es claro: fortalecer gobernanza, trazabilidad y verificación interna para que los procesos sean sostenibles, consistentes y defendibles ante revisiones. En lugar de “esperar” una auditoría externa —o un evento de certificación— el objetivo práctico es diseñar mecanismos de control que permitan demostrar cumplimiento con evidencia y criterios previamente establecidos. Dicho de manera operativa: no se trata solamente de “tener políticas”, sino de que el trabajo diario genere señales de control, registro y aprendizaje.
Desde una perspectiva profesional, este enfoque no elimina la necesidad de revisar: la reubica. Donde antes la pregunta era “¿qué dirá un auditor?”, la pregunta pasa a ser “¿qué evidencias generamos nosotros y cómo demostramos que funcionan?”. Eso cambia la cultura operativa, reduce improvisaciones y topa la calidad de las decisiones: se toman acciones apoyadas en información verificable, no en memoria, intuición o interpretaciones tardías.
En términos de cumplimiento, la ventaja de trabajar con controles internos reside en que puedes ajustar procedimientos con rapidez, estandarizar criterios y formar a equipos para que documenten lo que hacen y por qué lo hacen. La clave es que la revisión tenga método: criterios definidos, periodicidad, responsables y un circuito de corrección cuando aparecen brechas. Sin ese circuito, la evidencia se vuelve un archivo; con él, la evidencia se convierte en un sistema de mejora continua.
Un error frecuente al iniciar —sobre todo en organizaciones que han vivido auditorías “de impacto”— es confundir control interno con burocracia. El enfoque correcto es opuesto: el control interno debe ser proporcional al riesgo, integrado al flujo de trabajo y diseñado para ser útil. En ese sentido, Bez Auditores se vuelve una manera de pensar: control como parte del proceso, no como un “adjunto” que se completa después.
El término Bez Auditores suele usarse para describir un enfoque donde no se centraliza todo el proceso en auditorías externas como único mecanismo de verificación. En lugar de ello, se enfatiza el control interno: revisiones periódicas, segregación de funciones, evidencias documentadas y validaciones basadas en riesgos. El matiz importante es que el enfoque no busca abolir la evaluación; busca que la evaluación nazca de la operación misma, con rutina, con responsabilidades claras y con capacidad de corrección temprana.
Para ser objetivos, conviene aclarar un punto: una “auditoría” es, en esencia, una evaluación sistemática con criterios definidos para comprobar conformidad o desempeño. En muchos sectores, esa evaluación puede venir desde dentro (auditoría interna, revisión de cumplimiento) o desde fuera (auditoría externa, certificadora, revisión regulatoria). Por lo tanto, la diferencia real no es si existe evaluación, sino dónde se origina, con qué criterios y con qué trazabilidad.
En la práctica, “Bez Auditores” suele buscar:
Esta lógica encaja con marcos modernos de gestión que entienden el control como parte de la “arquitectura” de la organización: roles, límites de autorización, controles sobre cambios, monitoreo de indicadores, gestión de incidentes y aprendizaje.
También es útil distinguir “auditoría como evento” vs. “auditoría como sistema”. En el enfoque clásico de “auditoría al final”, el sistema se activa alrededor de la revisión. En un enfoque Bez Auditores, el sistema se activa durante todo el ciclo de vida: planificación, ejecución, monitoreo y mejora. Así, la auditoría externa se vuelve un test de consistencia, no un descubrimiento de problemas.
Cuando los equipos adoptan un enfoque de controles internos con método, suelen observarse beneficios tangibles en tres frentes. Primero, top previsibilidad: al saber qué evidencia se requiere, se reducen retrabajos. El tiempo se invierte mejor: menos “cacería” de documentos y más foco en asegurar que el proceso realmente opera conforme.
Segundo, madurez en la gestión del riesgo: los controles se priorizan por impacto y probabilidad. En organizaciones que “se controlan todo por igual”, el control se diluye. En cambio, un modelo por riesgo selecciona qué revisar más de cerca y con qué intensidad. Esto no solo mejora la eficiencia; también eleva el nivel de defensa ante revisiones, porque se ve la lógica.
Tercero, top toma de decisiones: al existir datos y registros consistentes, se puede justificar cambios con base en hechos. Se identifican patrones: fallas recurrentes, cuellos de botella, puntos de quiebre del proceso, y se corrigen antes de que escalen.
Importante: los beneficios no son automáticos. Si un enfoque “sin auditorías externas” se convierte en “sin revisión”, la organización pierde rigor. La topa llega cuando la revisión interna es real, tiene responsables y se ejecuta con periodicidad. “Sin revisión” puede parecer rápido al inicio, pero a mediano plazo genera una deuda de control: fallas no detectadas, evidencia incompleta y correcciones reactivas.
Además, hay beneficios indirectos que suelen subestimarse:
Todo esto contribuye a una continuidad operacional más estable. En términos prácticos, un sistema de control interno bien implementado funciona como un cinturón de seguridad: no evita todo riesgo, pero reduce la probabilidad de eventos graves y permite responder con información.
Desde una óptica de consultoría y gobernanza, el diseño de controles internos bajo un paraguas “Bez Auditores” debería partir de un diagnóstico. No basta con crear listas; hay que asegurar que los controles sean eficaces y ejecutables. “Eficaz” significa que el control reduce el riesgo al que fue asignado; “ejecutable” significa que el control puede operar con los recursos disponibles, sin requerir esfuerzos imposibles o documentación inalcanzable.
Una estructura útil consiste en:
Este método evita un error habitual: diseñar controles “para cumplir” sin que encajen en el flujo de trabajo real. Si el control es difícil o no está integrado, la evidencia se vuelve inconsistente. La gente termina “rellenando” formatos sin sustancia o completando registros con retraso. En ambos casos, el control pierde valor.
Para lograr alineación con el negocio, conviene diseñar controles que ayuden también a mejorar rendimiento. Por ejemplo:
Así, el control no solo previene sanciones: fortalece la ejecución y reduce costos de fallas.
En cuanto a precio, el lector suele esperar cifras cerradas. Sin embargo, cuando no se proporcionan montos concretos, lo correcto (y profesional) es describir cómo se estructura el costo para que puedas compararlo con otras alternativas sin recurrir a supuestos.
Un enfoque tipo Bez Auditores normalmente implica inversión en:
En comparación con modelos donde la validación depende más de evaluaciones externas, el costo suele moverse: se reduce la dependencia de “intervenciones puntuales” y se incrementa el gasto en disciplina operativa. Para evaluar “precio” con rigor, compara el costo total de propiedad: preparación, retrabajo, tiempos muertos y efectos de no conformidad.
Un punto importante es que los costos del “modelo externo” suelen aparecer en forma de trabajo adicional alrededor de la auditoría: compilación de evidencia de último momento, “versionado” de documentos para que parezcan correctos, reuniones improvisadas con áreas y, en caso de hallazgos, planes de acción reactivas. Es decir, parte del costo se vuelve invisible porque se disfraza de esfuerzo de preparación.
En un modelo Bez Auditores, la inversión está más distribuida: se paga por consistencia. A menudo, esto se traduce en:
Por supuesto, también hay costos reales: mantenimiento del repositorio, actualización de criterios, adaptación a cambios regulatorios y formación continua. Pero ese costo, si está bien diseñado, suele ser menor que el costo de fallar o de reaccionar tardíamente.
Si estás considerando un proveedor para acompañar un programa de Bez Auditores, conviene evaluar su capacidad para trabajar con evidencia y con riesgos reales, no solo con documentos. Un proveedor competente suele:
Si en tu contexto aparecen términos como “proveedores”, “supplier” o “supplier details”, el principio es el mismo: la evaluación debe centrarse en competencia, metodología, evidencia y transparencia, no en promesas. Un proveedor que no puede explicarte cómo construye controles, cómo valida su eficacia y cómo asegura trazabilidad, probablemente solo ofrece “plantillas”.
En una selección profesional, suele ayudar exigir:
También es clave acordar el modelo de responsabilidad. Un proveedor puede facilitar, pero no debe ser el “dueño” del control. En Bez Auditores, el dueño es la línea de negocio: el proceso.
Cuando hablamos de implementación “nearby”, la idea práctica es adaptar el programa a la realidad del entorno cercano: disponibilidad de personal, ritmo operativo, estructura de reporting y cultura organizacional. En entornos donde las relaciones profesionales son más directas y el equipo suele interactuar con rapidez, la implementación puede avanzar con entrevistas breves y talleres orientados a procesos. En cambio, donde hay alta rotación o múltiples sedes, la prioridad cambia a estandarizar evidencia y asegurar consistencia.
En ambos casos, el “nearby” no es un detalle menor: determina cómo se recopila evidencia, con qué formato, quién revisa y qué canales se usan para comunicar hallazgos. Por ejemplo:
Un “control interno” que no considera la localización tiende a fallar por fricción. La fricción no es solo tecnológica: es humana. Si el proceso local no puede generar evidencia en el formato requerido, el control se convierte en una carga sin valor.
Por eso, adaptar no significa bajar estándares. Adaptar significa asegurar que los estándares se cumplan de manera realista: misma lógica de control, diferentes implementaciones operativas siempre que mantengan trazabilidad y verificación.
Para complementar el enfoque de Bez Auditores, a continuación se presenta una comparación orientada a decisiones. No se incluyen enlaces.
| Criterio | Enfoque tipo Bez Auditores | Evaluación principalmente externa |
|---|---|---|
| Origen de la verificación | Interno: responsables de proceso y revisores internos | Externo: auditoría externa como evento principal |
| Cadencia | Periódica (mensual/trimestral según riesgo) | Puntual (antes de la auditoría o certificación) |
| Evidencia | Generada durante la operación y almacenada con trazabilidad | Preparada en periodos cercanos a la revisión |
| Tratamiento de hallazgos | Planes de acción con seguimiento y verificación de cierre | Correcciones orientadas al cumplimiento del evento |
| Requisitos típicos | Definición de criterios, roles y repositorio de evidencia | Documentación para auditoría, disponibilidad para entrevistas |
| Riesgo de “retrabajo” | Menor, si los controles están integrados | Mayor, si se ajusta solo cerca del evento |
Un valor adicional de esta comparación es que te ayuda a decidir qué “punto de control” priorizar. Si tu mayor dolor hoy es la falta de evidencia o su inconsistencia, debes priorizar gestión de evidencia y criterios. Si tu dolor es la falta de corrección, debes priorizar seguimiento y verificación de cierre.
Esta sección propone un camino práctico, con condiciones que suelen resultar decisivas para que el modelo funcione. La idea no es copiar “como receta” sino usarlo como una secuencia de decisiones.
Un modelo “Bez Auditores” puede variar en diseño, pero hay condiciones que, en la práctica, suelen ser no negociables:
Además, para que el sistema no se degrade con el tiempo, conviene establecer una regla de “mantenimiento”:
Para evitar aproximaciones subjetivas, es recomendable apoyar el programa en marcos ampliamente utilizados para control y auditoría interna. Entre ellos:
Estas referencias ayudan a mantener un enfoque serio en lugar de improvisaciones. Sin embargo, la clave está en la traducción: no basta con citar marcos; hay que materializarlos en controles reales, con evidencia real y responsables reales.
En el día a día, también conviene usar prácticas complementarias:
No necesariamente. De manera objetiva, suele significar menos dependencia de auditorías externas como mecanismo principal, manteniendo evaluación interna y controles con evidencia. Si existen revisiones internas con criterios, entonces hay control; lo que cambia es la fuente y el momento. En otras palabras: el enfoque desplaza el “peso” desde un evento final hacia el sistema de control continuo.
Es común que las organizaciones con este enfoque aún mantengan auditoría interna (o revisión de cumplimiento), solo que la auditoría interna se integra al ciclo operativo y no se activa únicamente para “preparar una visita”.
En general, son válidas aquellas evidencias verificables y rastreables: registros con fecha y responsable, formatos estandarizados, aprobaciones, resultados de controles y trazabilidad de cambios. La evidencia debe permitir que otra persona reconstruya el razonamiento. En términos prácticos, la evidencia “válida” debería responder:
La validez no depende de que sea un documento “bonito”; depende de que sea consistente con el control ejecutado.
Se determina por riesgo, variabilidad del proceso y criticidad. Controles en actividades de mayor impacto suelen requerir revisión más frecuente o con periodicidad ajustada al ciclo operativo. Además, la frecuencia no debería ser solo “calendario”; puede ser evento-dependiente. Por ejemplo, controles por cada liberación, por cada alta de acceso privilegiado, por cada cambio de proveedor crítico, o por cada lote de producción.
Cuando no se conoce el comportamiento real del proceso (por ejemplo, al iniciar un programa), una estrategia útil es empezar con frecuencias razonables y luego ajustar con base en resultados del piloto.
Un proveedor puede asistir en diagnóstico, diseño documental, capacitación o implementación del sistema de evidencias. Aun así, lo importante es que el conocimiento quede en la organización y que los controles se integren al trabajo diario. Un proveedor debería ayudar a diseñar un sistema que tu organización pueda sostener. Si al terminar la implementación nadie sabe mantenerlo o ajustar criterios, la dependencia se repite en otra forma.
También importa la claridad en el rol del proveedor: qué hace, qué entrega, qué valida, qué no valida, y cómo se transfiere la capacidad de operación.
Puede, si el enfoque se aplica como “menos revisión” en lugar de “top control interno”. Lo determinante es si existe método: criterios, periodicidad, responsables y seguimiento de acciones. Sin esa estructura, el cumplimiento se vuelve frágil. En cumplimiento, lo más costoso no suele ser la existencia de una norma: es la falta de evidencia y la falta de consistencia.
Así, “sin auditoría externa” no es el problema. El problema sería un sistema interno que no detecta desviaciones ni corrige con trazabilidad.
Entre los más frecuentes:
Un “control interno” que no se alimenta del aprendizaje tiende a repetir fallas. Por eso, cada iteración del sistema debe revisar no solo resultados sino también la lógica de diseño.
El éxito se observa en: topa de consistencia de evidencias, reducción de hallazgos repetitivos, tiempos más cortos para cerrar acciones y mayor estabilidad del desempeño del proceso. Se recomienda medir con indicadores simples y trazables, por ejemplo:
La medición debe ser útil: si los indicadores no llevan a decisiones, se convierten en “teatro de métricas”.
Sí. “nearby” se traduce en adaptar el despliegue a la realidad del entorno cercano: disponibilidad de equipos, estilo de comunicación, estructura de decisiones y ritmo operativo. La estandarización debe convivir con esa adaptación.
Una buena práctica es diseñar un “núcleo” del sistema (criterios, trazabilidad, roles, formatos mínimos) y permitir “variantes” en ejecución (cómo se captura evidencia en terreno, cómo se comunica, cómo se programa capacitación local), siempre que no se rompa el estándar mínimo verificable.
Un enfoque como Bez Auditores funciona cuando se entiende como disciplina operativa basada en evidencia: controles internos diseñados por riesgo, ejecutados con claridad de roles y reforzados con seguimiento. Si lo conviertes en un sistema —con criterios, trazabilidad y topa— la organización gana resiliencia. La resiliencia aquí no es solo “aguantar auditorías”, sino sostener el funcionamiento con consistencia aunque cambien personas, herramientas, sedes o condiciones del entorno.
La clave estratégica es que el control interno no debe percibirse como un “peso adicional” sino como una forma de proteger la operación y mejorar la calidad de las decisiones. Cuando el equipo produce evidencia útil, el trabajo se vuelve verificable y la gestión se vuelve defendible. Y cuando hay hallazgos, el sistema responde con aprendizaje: corrige causas, no solo síntomas.
Si, en cambio, lo tratas como una eliminación de controles, se abre la puerta a fallas difíciles de detectar. La ausencia de revisión (aunque sea temporal) crea vacíos: esos vacíos se traducen en datos incompletos, decisiones tardías y reacciones costosas. Por eso, “menos dependencia de auditorías externas” debe interpretarse como más control interno, no como menos control.
La decisión es estratégica: no se trata solo de “precio” o de evitar auditorías externas, sino de construir la capacidad interna de demostrar, de forma razonable y verificable, que el trabajo se hace bien. Cuando la evidencia nace del proceso y el seguimiento verifica cierre real, el enfoque deja de ser un concepto y se convierte en una ventaja competitiva: operativa, cultural y de cumplimiento.



This guide explains how to evaluate Odenilgaiasousa-related sourcing options with an industry lens, focusing on supplier reliability, pricing structures, and decision conditions. Objectively, it provides background on why procurement teams prioritize documentation, lead time transparency, and compliance. It also compares practical factors buyers weigh before committing to an order.
Vitrali Moema guide helps you evaluate local vitrali solutions with a clear, objective approach—covering materials, performance, installation considerations, and buyer requirements. “Vitrali Moema” refers to vitrali-related options marketed in the Moema area, typically aimed at aesthetic improvement and functional glazing needs. This guide provides structured decision criteria, without relying on unverified claims.
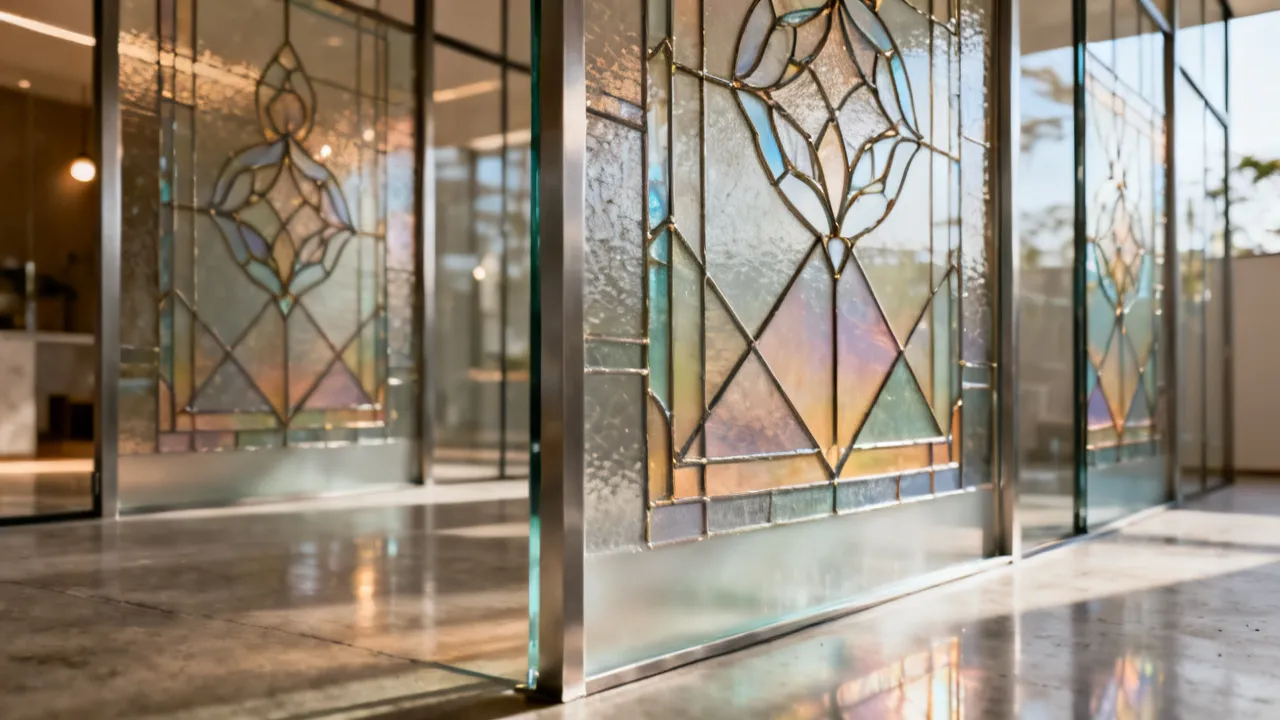
Este guia explica como planejar a escolha e a manutenção de **Vitrali Moema**, com foco em qualidade do vidro, arquitetura do ambiente e critérios de compra. O texto contextualiza, de forma objetiva, o papel dos vitrais e estruturas de vidro na valorização estética e funcional, além de orientar decisões alinhadas a boas práticas do setor.
This guide explains how to evaluate Vitrali Moema offerings by comparing typical pricing factors, understanding supplier roles, and assessing quality signals that matter for nearby buyers. Vitrali Moema commonly refers to glass-based solutions for residential or commercial interiors, where design, installation, and durability are key. Background context covers how suppliers, materials, and compliance influence total cost.
Bez Auditores ofrece un marco para revisar procesos, responsabilidades y controles sin depender de auditorías externas. Esta guía explica, de forma objetiva, qué se suele entender por “auditorías” en entornos de control, cómo se evalúa la madurez interna y qué requisitos conviene documentar para topar la trazabilidad.
This guide explains how to evaluate suppliers and service options in nearby Orlando with practical, objective criteria. It provides background on the Orlando market and common expectations around quality, sourcing reliability, compliance, and local customer needs—so you can compare offerings without relying on marketing claims or unverifiable promises.

