Esta guía analiza el fenómeno del “Porno” desde una perspectiva informativa y de seguridad en línea. Se revisa el contexto del consumo adulto en internet, sus implicaciones sobre privacidad, bienestar y verificación de contenidos. El objetivo es orientar decisiones responsables, reducir riesgos (fraude, malware y desinformación) y explicar cómo evaluar fuentes con criterio, sin promover ni normalizar prácticas dañinas.
Cuando hablamos de Porno en internet, no se trata solo de “contenido” sino de un ecosistema digital con riesgos reales: privacidad, engaños, malware, exposición involuntaria y impactos en el bienestar. Esta guía propone un marco objetivo para comprender cómo se distribuye, cómo se consume y cómo reducir daños, evitando conclusiones simplistas o narrativas sensacionalistas.
En términos prácticos, el lector que busca información suele estar entre dos necesidades: (1) entender el fenómeno para tomar topes decisiones, y (2) protegerse de estafas o prácticas abusivas. Por ello, el enfoque aquí es de análisis y prevención: qué se debe evaluar, qué señales de alerta observar y qué condiciones favorecen un consumo más responsable y seguro.
Además, conviene aclarar algo metodológico: “Porno” es una categoría amplia, y por lo tanto el riesgo también es variable. Dos páginas con apariencia similar pueden tener entornos muy distintos: una podría operar con buenas prácticas de privacidad y moderación; otra podría ser un señuelo con adware, redirecciones o ingeniería social. Por eso, el objetivo de esta guía no es etiquetar “todo es peligroso” ni afirmar “todo es inocuo”, sino dotar de criterio para detectar señales de confianza y, sobre todo, señales de abuso.
El término Porno se usa de forma general para referirse a contenido sexual explícito dirigido a audiencias adultas. En internet, su presencia se apoya en redes de distribución que incluyen sitios web, plataformas, publicidad, enlaces compartidos y motores de búsqueda. La accesibilidad es hoy extremadamente alta, lo cual facilita el consumo, pero también aumenta la superficie de exposición a riesgos.
Desde una perspectiva de industria y seguridad, lo relevante no es únicamente el contenido en sí, sino los “alrededores”: quién lo publica, cómo se financia o monetiza, qué datos se recolectan y qué medidas de moderación existen. En muchos casos, usuarios y organizaciones se enfrentan a contenido no verificado, material mal etiquetado o páginas que aprovechan la curiosidad para atraer clics con fines fraudulentos.
También conviene entender que el “consumo” no ocurre en un solo lugar. A veces el usuario entra por un resultado de buscador, luego pasa por un circuito de publicidad (red de anuncios), redirige a otra página y, finalmente, interactúa con un elemento que pretende parecer “reproductor”. Ese viaje típico es donde se pueden insertar scripts de rastreo, fingerprinting del dispositivo, descargas no deseadas o encadenamientos de enlaces sospechosos.
Por lo tanto, “por qué importa” en el entorno digital no es una preocupación moral abstracta, sino una cuestión de arquitectura de riesgo: cuanto más intermediación haya (anuncios, trackers, redirecciones, publicidad programática), más oportunidades de que algo salga mal o de que el usuario pierda control sobre su privacidad y seguridad.
En la práctica, el riesgo rara vez es “abstracto”. Suele manifestarse en señales concretas que un usuario puede aprender a identificar. Entre los más comunes:
Para hacer la evaluación más “operativa”, se puede traducir cada riesgo en comportamientos y consecuencias detectables. Por ejemplo, malware suele aparecer como descarga automática, aviso falso (“tu reproductor está desactualizado”), anuncios que ocupan toda la pantalla o solicitudes de instalar extensiones. La suplantación suele aparecer como imitaciones de marcas, sistemas de “verificación” innecesarios o pantallas de inicio de sesión que no coinciden con dominios oficiales.
En la dimensión de privacidad, la señal no siempre es visible. Puede consistir en seguimiento mediante cookies de terceros, identificadores persistentes, análisis de comportamiento (tiempo de permanencia, clics, tamaño de ventana, idioma del navegador) e incluso huellas del dispositivo (fingerprinting). Esto puede derivar en perfilado publicitario y en filtraciones indirectas de información sobre intereses.
En cuanto al bienestar, el punto clave es el impacto. No se trata de prohibir por definición, sino de observar si el consumo interfiere con tareas, descanso, autocuidado, relaciones o metas personales. En algunos casos hay patrones de escalada (más tiempo, más frecuencia, contenidos más extremos), aunque eso no ocurre necesariamente en todos los usuarios.
Desde el punto de vista de un analista de riesgos digitales, una evaluación razonable se basa en capas:
La idea de “capas” es importante porque reduce la dependencia de un único criterio. Una página puede tener HTTPS, pero aun así ser fraudulenta (por ejemplo, si la estafa ocurre en el flujo de redirecciones). Del mismo modo, un sitio puede ser “antiguo” y aun así estar comprometido o plagado de anuncios maliciosos.
También ayuda pensar en la probabilidad y el impacto. Algunos fallos son de baja severidad (p. ej., tracking intrusivo pero no destructivo). Otros son de alta severidad (p. ej., robo de credenciales o descarga de software dañino). Si un sitio presenta señales múltiples de riesgo alto, el criterio prudente no es “probar un poco”, sino evitarlo o minimizar interacción.
Por último, es buena práctica revisar el “lenguaje” del sitio: si el tono obliga a actuar con urgencia, si promueve “ver contenido” mediante acciones innecesarias o si insiste en que el usuario “debe” habilitar permisos específicos del navegador, eso suele ser incompatible con un entorno responsable.
Aunque el usuario sienta que la navegación es “solo casual”, el ecosistema publicitario puede registrar identificadores y patrones de comportamiento. En entornos donde existe monetización por publicidad, es habitual que haya seguimiento y medición para optimizar campañas. La dimensión de privacidad se vuelve especialmente sensible porque el interés en contenido sexual suele considerarse un dato altamente sensible en la medida en que puede revelar inclinaciones o hábitos.
Para fundamentar el enfoque preventivo, es útil remitirse a marcos regulatorios y guías de organismos internacionales. Por ejemplo, la OCDE ha tratado principios de protección de datos y minimización del tratamiento, y el marco de la UE (RGPD) contempla condiciones estrictas para categorías de datos y transparencia del tratamiento. Como referencia general sobre principios de privacidad y protección de datos: OCDE (Privacy Framework) y Comisión Europea / RGPD.
Más allá de la terminología legal, hay un punto práctico: cuando un usuario interactúa con contenido sexual explícito, pueden ocurrir dos cosas simultáneas. Primero, existe recopilación de datos “directos” (cookies, identificadores). Segundo, existe inferencia “indirecta” (deducción de intereses por navegación y comportamiento). Ese segundo nivel es relevante porque, incluso si una plataforma no dice “almacenamos tu preferencia sexual”, el rastro puede ser suficiente para que un intermediario la infiera.
El problema aumenta cuando se combina seguimiento entre dominios, retargeting y medición de atribución publicitaria. A veces el usuario no ve el rastro porque se manifiesta en anuncios personalizados o en recomendaciones posteriores. Desde la perspectiva de seguridad, la privacidad es parte del riesgo: si el usuario pierde control sobre el rastro, aumenta la probabilidad de exposiciones no deseadas, acoso o filtraciones mediante ingeniería social.
Por esa razón, la prevención de daños no se limita a “evitar malware”. También incluye reducir el tracking, disminuir el intercambio de datos con terceros y evitar proporcionar información personal que no sea necesaria para la interacción.
Un patrón frecuente en internet es la monetización mediante publicidad y la captación de tráfico. En el segmento asociado a Porno, esto puede traducirse en:
Como regla objetiva, si una página oculta información básica (políticas, verificación, privacidad, contacto) o utiliza tácticas de presión, se incrementa el riesgo. En seguridad informática, esto se considera un indicador de alto riesgo operacional.
Para completar el panorama, vale la pena describir mecanismos de fraude que suelen aparecer alrededor de contenido sexual. En general, las estafas intentan aprovechar tres palancas: (a) curiosidad, (b) urgencia emocional y (c) falta de verificación. Con esto, el usuario puede terminar en un flujo que no pretendía, por ejemplo:
Un criterio útil es el principio de “coherencia”: si un sitio promete “contenido” pero su comportamiento se centra en invitar a permisos del navegador, formularios o descargas, probablemente el contenido sea un anzuelo. En un entorno legítimo, el acceso suele ser directo y con información clara.
También es común que se utilicen redes publicitarias con inventario de bajo control. Esto no significa que toda publicidad sea maliciosa, pero sí que el contexto de alto volumen puede aumentar la probabilidad de anuncios dudosos. Por lo tanto, el usuario debe ser especialmente cuidadoso con banners agresivos, anuncios que simulan botones del sistema o “contenidos patrocinados” que se disfrazan de enlaces normales.
El concepto de “responsabilidad” no implica moralizar ni asumir que todo consumo sea dañino. Implica reconocer que pueden existir consecuencias y que el usuario puede reducir daños. En términos prácticos, algunos criterios ayudan:
Para ampliar este marco, conviene añadir dos dimensiones adicionales de “consumo responsable”:
Un punto importante es distinguir entre uso ocasional y uso problemático. El primero puede no generar daños relevantes para la persona. El segundo puede afectar sueño, concentración y decisiones. Esta guía evita patologizar de forma automática, pero recomienda atención a indicadores conductuales.
Además, “responsabilidad” en seguridad digital implica no contribuir al ecosistema de estafas: por ejemplo, no compartir enlaces sospechosos ni participar en flujos que promuevan descargas o registros dudosos. Aunque el usuario busque privacidad o rapidez, el costo de caer en un señuelo puede ser alto (fraude de pago, robo de cuentas, exposición de datos personales).
La siguiente comparación sintetiza dos vías complementarias. No es un “todo o nada”; en la práctica, la protección eficaz combina ambas.
| Enfoque | Qué busca | Cómo se aplica | Limitaciones |
|---|---|---|---|
| Prevención técnica | Reducir exposición a malware y rastreo. | Navegador actualizado, bloqueo de rastreadores/cookies, protección contra phishing, revisión de permisos y URLs. | No reemplaza el criterio sobre el sitio; una mala elección también puede pasar filtros. |
| Educación del usuario | Evitar engaños y conductas que aumentan riesgo. | Identificar señales de alerta (redirecciones, promesas falsas), comprender privacidad y revisar hábitos. | Requiere práctica; algunos usuarios pueden subestimar riesgos. |
| Moderación y cumplimiento (entorno de plataformas) | Minimizar contenido ilícito y proteger a la comunidad. | Políticas de moderación, verificación, reportes y trazabilidad. | Siempre puede haber fallos; no elimina al 100% la aparición de contenido problemático. |
A continuación, un procedimiento práctico para reducir riesgos al interactuar con contenidos asociados a Porno en internet. No es una garantía absoluta, pero sí una metodología razonable basada en higiene digital.
Para hacer este paso a paso más “robusto”, conviene incorporar un subpaso de verificación previa. Antes de abrir enlaces, el usuario puede:
Este subpaso no elimina riesgos, pero reduce la probabilidad de caer en páginas que dependen de la impulsividad.
También puede ser útil establecer un “ritual” de seguridad: abrir una sesión en un entorno controlado, comprobar que no hay instalaciones recientes sospechosas y luego navegar. Si el usuario nota que el sitio cambia de comportamiento o aparece un pedido de instalación/permiso, se detiene. Esta disciplina reduce la exposición incremental.
Estas condiciones son recomendaciones operativas. Están formuladas para ayudar a tomar decisiones informadas y no dependen de un “resultado garantizado”.
A estas condiciones, se pueden añadir otras que suelen ser determinantes en el mundo real:
El objetivo no es que el usuario sea experto en seguridad informática, sino que tenga un criterio repetible. Cuando una página cumple más condiciones, el riesgo tiende a ser menor. Cuando incumple varias, el riesgo tiende a ser mayor.
Además, conviene entender que “cualquier” interacción puede generar rastreo. Sin embargo, el nivel y tipo de rastreo varían. La higiene digital y las configuraciones de privacidad ayudan a limitarlo, pero no anulan todos los mecanismos de seguimiento existentes.
El marco legal sobre contenido sexual explícito varía por jurisdicción. Aun así, existe un principio común: la presencia de material sexual no exime de obligaciones de seguridad, privacidad y respeto de normas. Cuando el contenido se enlaza a prácticas ilegales o a explotación, la recomendación objetiva es no consumirlo y reportarlo en los canales adecuados.
En términos de política pública, la moderación busca equilibrar libertad de expresión con protección frente a daños. Para el lector, la utilidad práctica es entender que la “experiencia” del usuario no debería basarse en riesgos: si un sitio induce a engaños o compromete seguridad, no es un entorno confiable.
En un sentido más amplio, la moderación también afecta el tipo de anuncios y la infraestructura del sitio. Plataformas con políticas fuertes tienden a reducir el inventario de publicidad malicioso y a aplicar mecanismos de verificación y retirada. Eso, indirectamente, disminuye la probabilidad de exposición a estafas.
Sin embargo, incluso con moderación, pueden existir fallos. Esto vuelve importante el enfoque por capas: ni el “bien intencionado” del usuario ni la “buena reputación” del sitio eliminan por completo los riesgos. El criterio práctico es reducir probabilidad y limitar impacto.
Usted puede esperar que, al abordar el término Porno, aparezcan “precios”, “proveedores” o referencias de “ubicación”. Sin embargo, la realidad del ecosistema digital hace que esos elementos sean muy variables: pueden referirse a modelos de monetización distintos (publicidad, suscripción, bundles), y además cambian con el tiempo y según el país. Dado que usted no proporcionó información concreta sobre precio, proveedor o ubicación en su solicitud, esta guía no inventa datos comerciales.
Si más adelante comparte una ciudad o país específico (por ejemplo, “Madrid, España” o “México”), puedo adaptar recomendaciones de contexto, lenguaje cultural y consideraciones locales de educación digital y recursos institucionales. Mientras tanto, el contenido se mantiene general y aplicable de forma amplia. Nota: si aparecen expresiones tipo “ciudad” o “país” en los textos que me compartan, seguiré la instrucción de reemplazar “{city} / {country}” por “nearby”.
Además, el tema de “proveedores” suele confundirse con dos cosas: proveedores de contenido (creadores/plataformas) y proveedores de infraestructura (redes publicitarias, CDN, scripts de terceros). Un usuario puede pensar que está eligiendo entre “sitios”, pero a menudo está también eligiendo el ecosistema de terceros que instrumentan tracking, carga de anuncios y medición. Por ello, la recomendación de seguridad no se basa en precios o popularidad, sino en transparencia, coherencia del sitio y comportamiento.
En cuanto al precio, también existe una ilusión típica: creer que “si es de pago entonces es seguro”. Un modelo de suscripción puede venir con mejor verificación y menos anuncios intrusivos; pero no es garantía. También puede existir fraude de suscripción, cobros no deseados o confirmaciones engañosas. Por ello, incluso si el usuario opta por un modelo de pago, aplica la misma evaluación de seguridad: información clara, políticas visibles, trazabilidad y comportamiento consistente.
Para sostener el enfoque preventivo y de privacidad, resultan útiles estas fuentes institucionales:
Además de esas fuentes, es recomendable consultar guías de seguridad del proveedor del navegador (por ejemplo, secciones de protección contra phishing), así como recursos de ciberseguridad de organizaciones nacionales. La razón es simple: muchos ataques se adaptan rápidamente, y las recomendaciones oficiales del software suelen reflejar ajustes recientes.
Si el objetivo es privacidad, también conviene entender conceptos como “cookies de terceros”, “fingerprinting”, “consent mode” de plataformas publicitarias y la diferencia entre bloquear cookies vs. limitar scripts. No hace falta memorizar términos técnicos, pero sí comprender que el tracking puede ocurrir incluso cuando se bloquean ciertas cookies, porque puede existir seguimiento por otras huellas del navegador.
No necesariamente. El riesgo depende del sitio, la redirección, la publicidad y el comportamiento técnico. Sin embargo, el mercado publicitario y la alta demanda pueden favorecer prácticas abusivas en algunos casos. Por eso, conviene aplicar la guía paso a paso y no confiar en páginas sin señales claras de transparencia y seguridad.
La privacidad puede verse afectada por rastreadores publicitarios, huellas de navegación y recolección de datos. En especial, el interés en contenido sexual puede considerarse sensible por la información indirecta que revela. El control de cookies, el uso de protecciones y la revisión de permisos del navegador reducen la exposición, aunque no la eliminan al 100%.
Alertas comunes incluyen redirecciones constantes, ventanas emergentes agresivas, solicitudes de descargas para “ver” contenido, formularios de registro con datos innecesarios, y falta de información básica sobre privacidad u operación.
Adicionalmente, hay señales “de coherencia”: si el sitio parece enfocado más en forzar al usuario a aceptar permisos, hacer verificaciones o instalar cosas que en mostrar contenido de forma directa, el riesgo suele ser mayor. En entornos fraudulentos, el contenido es el gancho y la interacción requerida es el método de monetización o ataque.
En ciertos casos, sí puede afectar el bienestar (por ejemplo, sueño, concentración o autocontrol). No es una regla universal. La recomendación objetiva es observar impacto personal: si hay interferencia con vida cotidiana, el enfoque debe ser ajustar hábitos y, si es necesario, buscar apoyo profesional.
Sí: mantener el sistema actualizado, usar protecciones anti-phishing, evitar descargas no verificadas, bloquear rastreo cuando sea posible, revisar el comportamiento de la página antes de interactuar y establecer límites de tiempo.
Como complemento, es útil verificar que no se hayan otorgado permisos persistentes (notificaciones, acceso a archivos o ubicaciones) que el usuario no pretendía. Muchos riesgos “se acumulan” cuando se aceptan permisos sin entenderlos, por lo que la auditoría periódica ayuda.
Puede influir indirectamente. Un modelo de suscripción o una marca con políticas claras suelen ser topes señales que entornos opacos. No obstante, no es garantía total. La evaluación debe centrarse en seguridad, transparencia y verificación, y no únicamente en si hay pago.
Detén la interacción, cierra el navegador, ejecuta un análisis de seguridad en el dispositivo y revisa extensiones, descargas recientes y permisos otorgados. Si has introducido credenciales, cambia contraseñas y activa verificación en dos pasos donde sea posible.
También es recomendable revisar si hay cuentas adicionales creadas en servicios (por ejemplo, correos o redes), y si el dispositivo presenta comportamientos anómalos como redirecciones fuera de lo normal o anuncios persistentes fuera del contexto. En casos de sospecha de robo de cuentas, la prioridad es recuperar control y limitar el daño potencial.
La protección se orienta a reducir daños: privacidad, seguridad técnica y moderación contra prácticas abusivas. La libertad de expresión no implica que un entorno inseguro sea aceptable. Por ello, el enfoque razonable es combinar responsabilidad del usuario con medidas de plataforma.
Además de las señales ya mencionadas, hay un conjunto de “micro-señales” que suelen aparecer en experiencias de baja calidad o de riesgo elevado. Estas señales pueden no ser concluyentes por sí mismas, pero al acumularse se vuelven indicios:
En seguridad, el patrón es más importante que el detalle. Un solo indicador no prueba fraude; varios juntos aumentan la probabilidad de que el sitio dependa de engaños o de una cadena publicitaria agresiva.
La privacidad no es un concepto abstracto: se materializa en decisiones del navegador y del usuario. En contextos donde el usuario quiere minimizar exposición, suele ser útil:
Un aspecto práctico: la privacidad también se relaciona con el “historial emocional”. Si el usuario comparte un dispositivo o un equipo familiar, mantener el historial y las cookies puede generar exposición involuntaria. Por lo tanto, borrar datos de navegación y separar perfiles no es solo un gesto técnico, sino una forma de proteger la intimidad ante terceros no previstos.
Otro tema es la seguridad de la cuenta. Incluso sin malware, si un sitio induce a introducir credenciales (por ejemplo, un “inicio de sesión”), el riesgo se desplaza a robo de cuentas. En ese caso, la protección más relevante es evitar proporcionar credenciales en entornos no confiables y, cuando sea posible, utilizar verificación en dos pasos para limitar daño.
Este apartado busca un equilibrio: hablar del bienestar sin imponer moral y sin crear alarmismo. El criterio base es observar cambios en la vida diaria. Algunos indicadores comunes (no universales) incluyen:
Si el usuario identifica varios de estos indicadores, la recomendación prudente es revisar hábitos. Esto puede incluir establecer horarios, reducir acceso (por ejemplo, bloquear sitios o ajustar filtros) y crear alternativas de ocio que compitan con la conducta. El objetivo es recuperar control.
También es pertinente mencionar que algunas personas experimentan culpa, vergüenza o ansiedad después de consumir. Aunque esas emociones no sean “pruebas” de un problema, sí pueden indicar que la relación con la actividad está afectando el bienestar emocional. En ese caso, buscar apoyo profesional puede ser útil, especialmente si hay angustia persistente o dificultades para autorregular.
La seguridad no depende solo del sitio. Depende del dispositivo y su contexto. Un usuario puede reducir exposición evitando mezclar:
Desde la óptica de seguridad, el dispositivo es el “contenedor” de credenciales, cookies y permisos. Si un sitio induce a robo o si el navegador tiene extensiones peligrosas, el impacto puede ser mayor cuando el usuario está logueado en cuentas importantes.
Por eso, el criterio práctico para un entorno más seguro suele ser:
Incluso si el usuario no es experto, puede aplicar una higiene básica: revisar descargas recientes, verificar permisos del navegador y controlar extensiones. Muchas amenazas dependen de que el usuario otorgue permisos o instale algo “para ver”, por lo que evitar instalaciones es una defensa simple y efectiva.
La exposición involuntaria es un riesgo frecuentemente subestimado. No es solo “que un tercero te rastree”, sino que otras personas vean evidencia accidental. En el mundo real esto puede ocurrir por:
La prevención de daños aquí es especialmente relevante para personas que comparten vivienda, conviven con familiares o usan dispositivos no totalmente bajo su control. En esos casos, incluso un sitio “seguro” podría no ser suficiente si la configuración del dispositivo expone accidentalmente la actividad.
Por ello, separar perfiles, limpiar datos y controlar notificaciones del navegador es parte del enfoque de seguridad integral.
Un punto avanzado pero importante es que el riesgo puede provenir de terceros, no del “sitio” en sí. Internet funciona mediante una cadena de suministro digital: anuncios, analítica, botones de compartir, reproductores embebidos, y librerías cargadas desde dominios externos.
En un entorno de alta monetización publicitaria, el sitio puede incorporar recursos que no controla completamente. Eso significa que el usuario puede estar expuesto a comportamiento que no se ve en la interfaz principal. Un ejemplo conceptual (sin entrar en detalles técnicos) es cuando se carga un script de un tercero para medir conversiones; si ese tercero está comprometido o si el inventario de anuncios está contaminado, la seguridad del usuario se ve afectada.
Esta realidad explica por qué “cumplir una condición” (por ejemplo, usar HTTPS) no garantiza seguridad. El usuario necesita criterios más amplios: coherencia del sitio, señales de transparencia, minimización de interacción, y separación de entornos.
La seguridad digital a menudo depende de la psicología del momento. En contextos sexuales, la excitación o la curiosidad pueden disminuir la tolerancia al riesgo. Por eso, el autocontrol es una medida de seguridad indirecta.
Algunas prácticas que pueden reforzar el criterio:
Estas prácticas no son un sustituto de la tecnología, pero ayudan a que el usuario tome mejores decisiones. Desde una perspectiva de reducción de daños, la tecnología reduce impacto y la disciplina reduce probabilidad.
En muchos temas, se recomienda “mirar la reputación” del sitio. Sin embargo, la reputación en internet puede ser engañosa: hay reseñas falsas, SEO de baja calidad, y cuentas nuevas que adoptan un estilo similar al de plataformas legítimas.
Por eso, interpretar reputación con criterio implica:
En seguridad, esto se parece a “no depender de una sola señal”. La reputación puede contribuir, pero no sustituye el resto de criterios.
Algunos usuarios instalan extensiones para filtrar contenido, bloquear anuncios o “mejorar privacidad”. En general, estas herramientas pueden ayudar, pero también pueden introducir riesgos si provienen de fuentes no confiables o si exigen permisos excesivos.
Un criterio prudente al usar extensiones:
El riesgo aquí es paradójico: una extensión que supuestamente protege puede convertirse en un vector de tracking o incluso de ataque si es maliciosa. Por eso, la misma lógica de capas aplica también a herramientas de terceros.
El término Porno describe una realidad digital amplia, pero la seguridad no se resuelve con suposiciones. Se resuelve con criterio, higiene técnica, comprensión de privacidad y evaluación del propio impacto. Cuando un usuario aplica un método paso a paso y respeta condiciones básicas de seguridad, reduce exposición a fraude y riesgos, y topa la capacidad de tomar decisiones informadas.
Al final, la mejor estrategia es combinar: (1) prevención técnica (actualizaciones, bloqueo de tracking cuando sea posible, protección anti-phishing), (2) educación del usuario (señales de alerta, coherencia del sitio, comprensión de permisos) y (3) autocuidado conductual (límites de tiempo, atención a bienestar y control). Esta combinación evita tanto el fatalismo (“todo es peligro”) como la ingenuidad (“nunca pasa nada”).
Si desea que esta guía sea más específica para su contexto, comparta: (1) un país o ciudad (si aparece, la trataré como “nearby”), (2) el tipo de dispositivo/navegador, y (3) si busca enfoque en privacidad, ciberseguridad o educación de hábitos. Con esa información, puedo adaptar recomendaciones sin recurrir a datos no verificados.



Este guia aborda como avaliar conteúdo pornográfico com responsabilidade e foco em segurança digital. De forma objetiva, contextualiza o termo “Pornô” no debate contemporâneo, discute riscos associados a consumo sem critérios (como privacidade, golpes e desinformação) e explica por que políticas de moderação, verificação de fornecedores e hábitos digitais conscientes importam para uma navegação mais segura.
Este guia analisa o “Pornô” como fenômeno digital e orienta uma abordagem mais segura, responsável e informada. O texto apresenta contexto objetivo sobre produção, distribuição e impactos potenciais desse tipo de conteúdo na experiência do usuário, com foco em privacidade, verificação de idade, autocontrole e redução de riscos online.
Este guia analisa como o conteúdo de Pornô circula no ambiente digital e quais cuidados ajudam na navegação com responsabilidade. De forma objetiva, explicamos o que o termo costuma abranger, como plataformas e mecanismos de moderação funcionam e por que educação midiática, privacidade e consentimento são pontos centrais no debate.
Este guia analisa de forma objetiva a expressão “Márcia f0140040740580marcid…”, oferecendo critérios de verificação, leitura contextual e boas práticas para lidar com identificadores textuais em processos. Em termos de contexto, esses trechos incomuns costumam aparecer em bases internas, auditorias, cadastros ou códigos de rastreio, exigindo padronização, validação e registro.
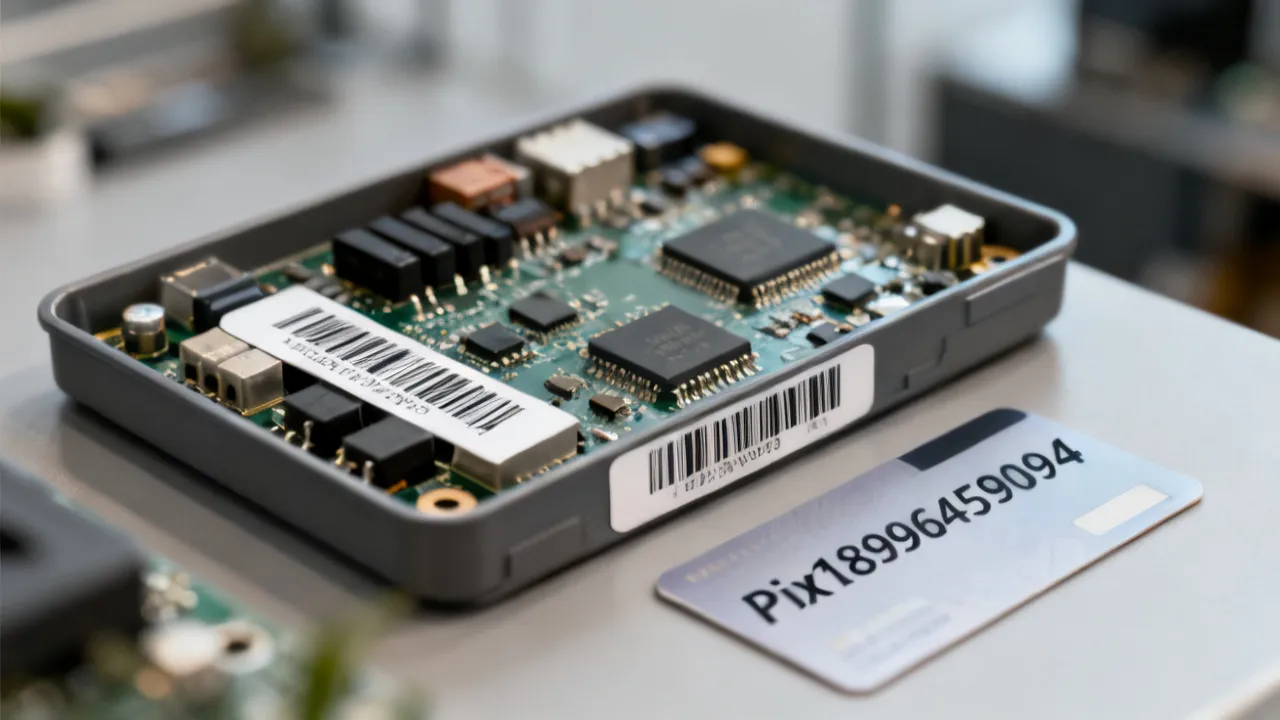
This guide explains how to evaluate “Pix18996459094” and related sourcing details to make reliable procurement decisions. Objectively, the keyword refers to an item identifier used in inventory and purchase workflows. We outline practical selection criteria—documentation, price consistency, supplier verification, and quality control—then provide a comparison table, a step-by-step due-diligence workflow, and clear FAQs for procurement teams.
Pix18996459094 is a reference identifier used in procurement and product cataloging workflows, and this guide helps you evaluate matching listings by focusing on practical price signals, supplier credibility, and documentation. Objectively, the identifier can represent a specific item variant, while “price” typically reflects sourcing terms, condition, lead time, and verification status across sellers.

