Panduan ini membahas bagaimana platform dan pengguna dapat menilai risiko terkait konten dewasa, termasuk istilah “bokep”, dengan pendekatan moderasi digital yang objektif. Secara latar belakang, kata kunci tersebut sering dicari karena rasa ingin tahu, namun juga berkaitan dengan isu keamanan akun, privasi, dan perlindungan pengguna. Artikel ini merangkum prinsip kepatuhan, langkah praktis, serta FAQ untuk pengambilan keputusan yang lebih aman.
Konten dewasa—sering dikaitkan dengan istilah seperti “bokep”—perlu dipandang melalui lensa manajemen risiko: keamanan akun, privasi, kepatuhan, serta dampak pada lingkungan digital. Artikel ini tidak mempromosikan konten apa pun; fokusnya adalah membantu pembaca memahami bagaimana menilai risikonya secara rasional dan menerapkan praktik yang lebih aman saat berinteraksi dengan konten online yang berpotensi sensitif.
Dalam praktik dunia nyata, “risiko” jarang berbentuk satu bentuk yang jelas. Biasanya ia muncul sebagai kombinasi dari: (1) risiko teknis (misalnya malware, phishing, pelacakan pihak ketiga), (2) risiko tata kelola (misalnya pelanggaran aturan platform atau hukum), (3) risiko sosial (misalnya pengaruh psikologis dan kualitas konsumsi konten), serta (4) risiko privasi (misalnya jejak perilaku yang direkam). Karena itu, pendekatan objektif bukan sekadar “melihat kontennya”, tetapi juga menilai ekosistem di sekelilingnya—tautan, domain, iklan, pola rekomendasi, dan perilaku platform dalam memproses permintaan pengguna.
Penting juga untuk menegaskan bahwa pembahasan mengenai istilah seperti bokep di sini diarahkan pada moderasi dan pengendalian risiko, bukan pada akses terhadap konten tersebut. Dengan cara pandang ini, pembaca tetap memperoleh kerangka berpikir yang berguna untuk keamanan digital tanpa diarahkan pada konsumsi konten yang berpotensi melanggar norma atau kebijakan.
Di ekosistem digital Indonesia, diskusi mengenai konten dewasa sering beririsan dengan moderasi berbasis kebijakan platform dan pengawasan pengguna. Karena itu, prinsip yang paling aman adalah membangun kebiasaan “mengurangi risiko” alih-alih “meneruskan penelusuran”. Banyak insiden keamanan dimulai dari rasa ingin tahu—lalu berlanjut ke halaman yang memaksa interaksi tambahan (misalnya login palsu, unduhan, atau verifikasi umur yang menuntut data berlebihan).
Dengan kerangka manajemen risiko, pembaca dapat memetakan kemungkinan dampak sebelum mengambil tindakan. Sikap objektif membantu membedakan: kapan seseorang hanya sedang melakukan pencarian kata, kapan seseorang berhadapan dengan mekanisme yang berpotensi eksploitatif, dan kapan sebuah tautan berbahaya layak dihentikan.
Secara objektif, istilah seperti “bokep” umumnya muncul karena beberapa motif: rasa ingin tahu seksual, pencarian hiburan, atau upaya menemukan konten spesifik. Namun, dari sudut pandang industri, perilaku pencarian konten sensitif sering beririsan dengan beberapa masalah: meningkatnya peluang tersesat ke domain berbahaya, meningkatnya paparan iklan agresif, serta meningkatnya kemungkinan kebocoran data (misalnya lewat pelacakan pihak ketiga).
Di banyak kasus, pengguna tidak selalu sadar bahwa “jalur menuju konten” sering kali tidak aman. Misalnya, hasil pencarian bisa menampilkan situs yang memanfaatkan teknik SEO agresif, mengandalkan halaman “gateway” (halaman perantara) yang tujuannya menipu pengguna agar memberi akses tertentu, atau mengarahkan pengguna ke iklan yang memuat skrip pelacakan. Bahkan ketika konten yang dicari tidak ditemukan, proses klik-klik dan pencarian ulang bisa menciptakan jejak perilaku yang terekam.
Industri keamanan informasi dan tata kelola konten (content governance) menganggap friction tambahan—seperti verifikasi usia yang wajar, autentikasi yang kuat, dan pembatasan iklan—sebagai bagian dari upaya mengurangi dampak yang tidak diinginkan. Meski demikian, implementasinya sangat bergantung pada kebijakan platform, budaya lokal, dan mekanisme penegakan aturan. Karena itu, pengguna maupun operator platform harus memahami risiko sebagai proses yang dinamis, bukan sebagai kejadian satu kali.
Dalam praktik industri, moderasi tidak berhenti pada “menghapus atau membiarkan”. Moderasi modern adalah proses berlapis yang biasanya meliputi klasifikasi konten, penegakan kebijakan, pelaporan, audit, dan evaluasi berkala. Untuk konteks konten dewasa yang berpotensi sensitif—termasuk yang ditandai oleh kata kunci seperti bokep—pendekatan yang lazim adalah:
Perlu dicatat: istilah “bokep” pada pencarian sering hanya merupakan “indikator minat”, bukan bukti jenis konten yang pasti. Maka, keputusan moderasi idealnya mengandalkan konteks (misalnya metadata, teks pendukung, sinyal visual, sinyal perilaku, dan pola historis interaksi) sesuai pedoman. Ini penting karena pendekatan berbasis kata kunci saja dapat meningkatkan kesalahan klasifikasi—yang berpotensi memengaruhi akun yang tidak bersalah atau menurunkan kualitas kebijakan.
Selain itu, kerangka moderasi perlu memikirkan “risiko balik” (counter-risk). Artinya, ketika sebuah konten dibatasi terlalu agresif tanpa pengecekan yang baik, dampaknya bisa berupa: friksi berlebih pada pengguna dewasa yang sah, peluang penyalahgunaan untuk mengelabui filter, atau meningkatnya domain yang “bersembunyi” di balik variasi bahasa. Oleh karena itu, moderasi objektif harus mengukur efektivitas serta dampak sampingnya, bukan sekadar menutup akses.
Berikut perspektif praktis dari industri (dengan prinsip keamanan informasi dan tata kelola konten). Fokus utamanya adalah mengurangi risiko, bukan memberikan cara mengakses konten sensitif.
Dalam ekosistem digital, pengguna sering menjadi titik awal risiko—bukan karena niat buruk, tetapi karena mereka menjadi pihak yang paling dekat dengan interaksi klik, input kredensial, dan pemberian izin browser. Maka, strategi pengguna yang aman biasanya berpusat pada pengurangan permukaan serangan (attack surface) dan pengurangan data yang terekspos.
Tambahan yang sering dilupakan adalah manajemen izin browser. Misalnya, pengguna sebaiknya tidak memberikan izin notifikasi kepada situs yang tidak tepercaya, karena notifikasi bisa dimanfaatkan untuk menipu (social engineering) di kemudian hari. Selain itu, pengguna dapat membatasi penggunaan ekstensi browser yang tidak jelas asal-usulnya. Ekstensi berbahaya dapat mengintip aktivitas browsing dan memperluas risiko privasi.
Pengguna juga bisa menerapkan prinsip “minimasi interaksi”. Bila tujuan awal adalah mencari informasi umum, pengguna dapat membatasi klik, menghindari pengisian form yang tidak perlu, dan segera menutup tab ketika muncul tanda risiko (misalnya permintaan login yang tidak sesuai, unduhan yang mendadak, atau perubahan perilaku browser).
Bagi operator platform, risiko bukan hanya soal konten yang dipublikasikan, tetapi juga soal bagaimana platform memproses permintaan pencarian, rekomendasi, iklan, dan rekomposisi tautan. Operator memiliki kapasitas untuk menambahkan kontrol preventif dan detektif.
Operator juga dapat menambahkan kontrol pada level “produk”. Contohnya: pembatasan rekomendasi untuk kueri sensitif, penggunaan interstisial peringatan berbasis konteks, atau penurunan visibilitas tautan dari sumber yang berisiko. Hal-hal ini tidak harus mengarah pada penghapusan total, tetapi mengurangi peluang paparan yang tidak diinginkan.
Operator platform juga perlu memperhatikan “data governance”. Saat pengguna menelusuri konten sensitif, platform dapat memiliki alasan untuk meminimalkan penyimpanan data perilaku sensitif. Misalnya, mengurangi retensi log tertentu, menerapkan pseudonimisasi, serta membatasi akses internal ke data yang paling sensitif. Ini mengurangi dampak jika terjadi kebocoran data.
Dalam konteks Indonesia, diskusi mengenai konten sensitif terkait istilah bokep sebaiknya dipadukan dengan etika penggunaan teknologi serta kepatuhan pada ketentuan yang berlaku. Dari perspektif tata kelola, operator dan pengguna sama-sama memiliki tanggung jawab untuk menjaga ruang digital tetap aman—terutama bila ada kemungkinan keterpaparan anak atau pelanggaran privasi.
Dalam kerangka kepatuhan, operator platform umumnya perlu memastikan bahwa praktik moderasi sejalan dengan kebijakan internal, ketentuan layanan, dan prinsip hukum terkait data pribadi, perlindungan anak, serta aturan konten. Di sisi lain, pengguna perlu memahami bahwa interaksi online bukan hanya ranah pribadi, karena tindakan seperti membagikan tautan berisiko dapat memengaruhi orang lain, termasuk potensi pelanggaran aturan komunitas.
Secara etis, “risk-based moderation” (moderasi berbasis risiko) membantu karena ia memfokuskan energi pada dampak yang paling serius. Misalnya, konten yang jelas-jelas berbahaya atau terkait eksploitasi akan mendapatkan prioritas tinggi. Sementara itu, kasus abu-abu bisa ditangani dengan pembatasan dan peninjauan tambahan, bukan langsung dihukum secara ekstrem.
Jika Anda adalah pengelola komunitas atau platform, praktik yang baik adalah memastikan kebijakan konten tertulis, kanal pelaporan yang mudah dijangkau, serta pelatihan tim moderasi (atau vendor moderasi) agar keputusan konsisten. Pelatihan juga perlu menekankan keamanan mental tim moderasi, prosedur penanganan konten sensitif, serta mekanisme dukungan—karena kerja moderasi dapat menimbulkan dampak psikologis.
Walaupun pengguna bisa mencari kata kunci tertentu, kata kunci seperti bokep tidak otomatis memastikan jenis konten yang sama di semua kasus. Sistem moderasi yang matang seharusnya menguji secara kontekstual, bukan hanya berbasis pencocokan kata. Praktik ini juga membantu mengurangi risiko salah klasifikasi, yang dapat berdampak pada akun atau konten yang seharusnya tidak dibatasi.
Contoh konteks yang dapat mengubah interpretasi kata kunci antara lain: adanya pembahasan jurnalistik, penjelasan akademik, atau diskusi tentang keselamatan digital. Dalam kasus-kasus seperti ini, penggunaan kata kunci dapat muncul sebagai bagian dari literasi, bukan sebagai upaya konsumsi konten dewasa. Karena itu, moderasi sebaiknya menggunakan pendekatan kontekstual: menilai pola kalimat, tujuan konten, dan sinyal lain (misalnya apakah konten mengarah pada instruksi akses, atau membahas mitigasi risiko).
Di sisi keamanan, ketergantungan pada kata kunci juga dapat dimanipulasi oleh pihak penyusup. Penyerang bisa menyisipkan kata kunci populer untuk mem-bypass filter berbasis pencarian sederhana, atau menggunakan variasi ejaan untuk mengakali deteksi. Maka, sistem yang baik perlu menggabungkan strategi: klasifikasi berbasis multi-sinyal, analisis tautan, serta pemantauan perilaku.
| Aspek | Indikator Umum | Risiko yang Mungkin Terjadi | Kontrol yang Disarankan |
|---|---|---|---|
| Privasi pengguna | Pencarian atau klik ke konten sensitif | Pelacakan perilaku oleh pihak ketiga, kebocoran data | Pembatasan tracking, kontrol cookie, kehati-hatian saat login |
| Keamanan perangkat | Tautan dari sumber tidak tepercaya | Malware, phishing, atau skema penipuan | Verifikasi domain, pembaruan sistem, gunakan proteksi keamanan |
| Kepatuhan platform | Konten kategori sensitif/dewasa | Pelanggaran kebijakan layanan atau standar moderasi | Pedoman klasifikasi, pembatasan umur bila relevan, peninjauan kasus |
| Keamanan komunitas | Spam, penyamaran link, interaksi berulang | Eksploitasi sosial atau penjeratan klik | Deteksi anomali, moderasi komentar, kontrol tautan |
| Reliabilitas moderasi | Kasus abu-abu karena konteks | False positive/false negative | Audit berkala, human review untuk edge cases |
Catatan penting: tabel di atas disusun sebagai perbandingan kontrol risiko dan bukan panduan untuk mengakses konten sensitif. Fokusnya adalah mitigasi dampak, bukan eksploitasi.
Dalam implementasi di dunia nyata, setiap sel pada tabel di atas bisa diperluas menjadi “paket kontrol”. Misalnya, untuk privasi: pembatasan pihak ketiga, pengurangan retensi log, dan pembatasan akses internal. Untuk keamanan perangkat: pembaruan rutin, penggunaan proteksi browser, serta edukasi pengguna untuk mengenali phishing. Untuk kepatuhan: pedoman klasifikasi dan proses eskalasi. Untuk keamanan komunitas: rate limiting dan deteksi penyamaran tautan. Untuk reliabilitas: evaluasi berkelanjutan serta pengujian pada data yang representatif.
Berikut langkah praktis yang bisa diterapkan, baik oleh pengguna maupun pengelola platform, dengan kondisi yang jelas agar penerapannya realistis dan terukur.
Kondisi yang perlu dipenuhi: langkah-langkah di atas akan efektif bila disertai disiplin kebijakan akses, keamanan akun, dan tata kelola. Jika Anda sering menemukan tautan mencurigakan, prioritas pertama adalah perlindungan perangkat dan identitas akun, bukan “menelusuri lebih jauh”.
Untuk membuat panduan ini lebih operasional, Anda juga bisa menambahkan “kriteria stop” (berhenti ketika kondisi tertentu terpenuhi). Misalnya: berhenti jika ada pop-up permintaan unduhan, berhenti jika halaman meminta kredensial yang tidak terkait, atau berhenti jika muncul permintaan izin notifikasi yang agresif. Kriteria stop ini membantu mengurangi keputusan impulsif saat pengguna sedang terpancing rasa ingin tahu.
Bagi platform, evaluasi berkala sebaiknya melibatkan metrik seperti: tingkat laporan pengguna, waktu respons moderasi, tingkat false positive pada kasus sensitif, serta anomali trafik yang terkait domain berisiko. Dengan metrik, operator dapat mendeteksi apakah kebijakan yang diterapkan menurunkan risiko atau justru menciptakan celah baru.
Agar objektif, penilaian risiko sebaiknya tidak didasarkan pada perasaan semata. Berikut contoh checklist multi-dimensi yang dapat digunakan sebagai kerangka berpikir. Checklist ini tidak mengajarkan cara mengakses konten; ia membantu menilai apakah sebuah interaksi online kemungkinan membawa risiko privasi, keamanan, dan kepatuhan.
Ketika checklist ini dipakai, pengguna atau operator dapat menilai risiko secara konsisten. Misalnya, jika beberapa indikator keamanan negatif muncul bersamaan, keputusan yang lebih aman adalah menghentikan interaksi dan menghindari pemberian data.
Dalam banyak insiden, risiko tidak hanya muncul dari satu situs. Risiko “menguat” ketika pengguna terus melanjutkan rangkaian aktivitas. Ada dua mekanisme yang sering terjadi:
Karena itu, sikap objektif biasanya berarti: berhenti lebih cepat. Semakin cepat seseorang menghentikan interaksi berisiko, semakin kecil peluang informasi pribadi, kredensial, atau perangkat terkena dampak.
Berikut beberapa kesalahan yang sering membuat penilaian risiko menjadi kurang objektif:
Dengan mengenali kesalahan-kesalahan ini, pengguna dapat memperbaiki kualitas keputusan. Tujuannya bukan membuat keputusan sempurna, tetapi mengurangi probabilitas jatuh ke pola berbahaya.
Berikut contoh SOP (Standard Operating Procedure) yang bersifat defensif—lebih menekankan pengurangan risiko daripada eksplorasi. SOP ini dapat diterapkan ketika Anda (misalnya) sedang menghadapi hasil pencarian yang mengarah ke konten sensitif atau ketika platform menampilkan rekomendasi yang tidak nyaman.
Dalam organisasi, SOP semacam ini juga dapat dibuat untuk karyawan. Misalnya, organisasi menetapkan kebijakan “no credentials on untrusted pages” dan menyediakan panduan bagaimana melaporkan insiden phishing. Pendekatan ini mengubah keputusan individu menjadi prosedur yang lebih konsisten.
Operator platform dapat mengelola risiko dengan memisahkan kontrol menjadi tiga kategori besar:
Misalnya, jika platform memiliki fitur pencarian, operator bisa menerapkan kebijakan: untuk kueri sensitif tertentu, platform menampilkan hasil dengan label peringatan dan menurunkan visibilitas sumber yang tidak tepercaya. Di saat yang sama, platform dapat mengurangi pengumpulan data perilaku yang spesifik dan meminimalkan log yang menyimpan sinyal sensitif.
Untuk kontrol operasional, operator perlu menetapkan proses eskalasi. Kasus yang ambigu (misalnya kata kunci muncul dalam konteks diskusi keamanan digital) tidak boleh diputuskan secara otomatis tanpa peninjauan. Human review—meskipun mahal—sering diperlukan untuk menjaga keseimbangan akurasi dan keadilan moderasi.
Salah klasifikasi adalah masalah besar karena berdampak pada dua sisi: sisi pengguna (akun bisa dibatasi tanpa alasan) dan sisi keamanan (konten berbahaya bisa lolos). Untuk mengurangi ini, beberapa strategi desain moderasi bisa dipertimbangkan:
Dengan strategi tersebut, penilaian risiko menjadi lebih objektif. Objektivitas bukan berarti “tidak ada penilaian manusia”—melainkan berarti keputusan didasarkan pada indikator yang tervalidasi, diuji, dan diaudit.
Moderasi digital adalah proses untuk mengklasifikasi, membatasi, atau menindak konten sensitif sesuai kebijakan. Kata kunci seperti bokep dapat menjadi sinyal pencarian, tetapi moderasi yang baik tidak hanya bergantung pada kata; ia mempertimbangkan konteks dan indikator lain sesuai pedoman.
Tidak. Pencarian hanya menunjukkan minat atau rasa ingin tahu. Namun, dalam praktik keamanan, pencarian konten sensitif sering berpotensi mengarahkan pengguna ke tautan tidak tepercaya. Karena itu, kehati-hatian tetap diperlukan.
Gunakan pengaturan privasi browser, batasi pelacakan pihak ketiga, hindari login di sumber yang tidak tepercaya, dan pertimbangkan pembersihan histori sesuai kebutuhan. Praktik ini mengurangi jejak yang dapat dimanfaatkan untuk profil perilaku.
Persyaratan dapat berbeda tergantung kebijakan platform, jenis konten, dan kerangka regulasi. Namun, secara tata kelola, mekanisme age assurance sering dianggap bagian dari upaya perlindungan pengguna yang rentan.
Beberapa tanda umum: permintaan login di halaman yang tidak jelas, URL mencurigakan, pop-up berulang, promosi “instan” tanpa kredibilitas, serta unduhan yang tidak diminta. Bila muncul tanda-tanda ini, sebaiknya hentikan interaksi.
Keamanan tidak hanya soal berbagi. Risiko dapat tetap muncul dari iklan, pelacakan pihak ketiga, atau tautan berbahaya. Fokus paling aman adalah perlindungan perangkat dan privasi, serta menghindari sumber yang tidak tepercaya.
Operator biasanya menggunakan beberapa lapisan: kontrol iklan, deteksi domain berbahaya, verifikasi tautan, audit moderasi, serta analisis pola trafik yang tidak wajar. Pendekatan berlapis lebih efektif dibanding mengandalkan satu sinyal saja.
Interstisial peringatan dapat membantu karena memberi konteks risiko dan mengurangi klik impulsif. Namun, efektivitasnya bergantung pada desain yang jelas, tidak menyesatkan, dan tidak membuat pengguna panik. Interstisial yang membingungkan justru dapat mendorong perilaku yang lebih berisiko.
Pengguna dapat memanfaatkan kanal banding atau pelaporan sesuai prosedur platform. Saat banding, sampaikan konteks secara faktual. Untuk operator, kasus semacam ini sebaiknya masuk alur audit dan perbaikan model agar false positive tidak berulang.
Mode privasi dapat mengurangi sebagian penyimpanan lokal (misalnya cookie) tetapi tidak menghilangkan semua risiko. Ancaman seperti malware, phishing, atau pelacakan oleh pihak ketiga melalui channel lain tetap dapat terjadi. Jadi, mode privasi bukan pengganti kehati-hatian terhadap tautan dan sumber.
Untuk memperkuat aspek objektif dalam pengelolaan risiko digital, prinsip-prinsip berikut sering dijadikan rujukan oleh industri dan organisasi kebijakan:
Jika Anda membutuhkan rujukan spesifik untuk konteks regulasi Indonesia atau pedoman platform tertentu (misalnya untuk implementasi kebijakan konten), sebutkan jenis platform atau konteks industrinya agar saya dapat merangkum prinsip yang relevan secara lebih tepat.
Istilah seperti bokep mungkin sering muncul dalam pencarian, tetapi keputusan paling bijak adalah menempatkan keselamatan digital, privasi, dan kepatuhan sebagai prioritas. Dengan kerangka moderasi berlapis, disiplin keamanan akun, serta langkah kehati-hatian saat berinteraksi dengan konten sensitif, risiko dapat ditekan secara lebih terukur—tanpa mengarahkan pembaca pada aktivitas yang tidak bertanggung jawab.
Di dunia digital, rasa ingin tahu adalah hal manusiawi. Namun, objektivitas berarti menyadari bahwa “risiko” sering muncul bukan dari apa yang dicari, melainkan dari bagaimana pencarian dilakukan: jenis sumber, kualitas domain, pola iklan, perilaku tautan, dan kebijakan privasi. Dengan mempraktikkan manajemen risiko—baik sebagai pengguna maupun operator platform—ruang digital dapat menjadi lebih aman, lebih adil, dan lebih terlindungi dari eksploitasi serta penipuan.



Djxjkcoklzmfb is top understood through a practical sourcing lens, where quality controls, supplier fit, and transparent pricing shape outcomes. This guide outlines what the keyword represents in operational terms, then compares sourcing approaches, provides a step-by-step evaluation process, and sets clear conditions so stakeholders can decide with confidence and documentation.
Djxjkcoklzmfb guide explains how to evaluate suppliers, anticipate requirements, and compare options based on practical criteria. Objectively, Djxjkcoklzmfb can function as a nonstandard product or system identifier used for sourcing, documentation, and procurement workflows. The article outlines selection principles, risk checks, and decision conditions for informed purchasing.
Este guia analisa, de forma objetiva, como a atuação associada a Élio Nicolau Vieira é compreendida no contexto profissional e institucional. Apresenta um enquadramento histórico e conceitual sobre o tipo de trabalho ligado ao nome, discutindo critérios de avaliação, boas práticas e requisitos comuns. Em seguida, organiza condições, passos e comparações para orientar decisões informadas.
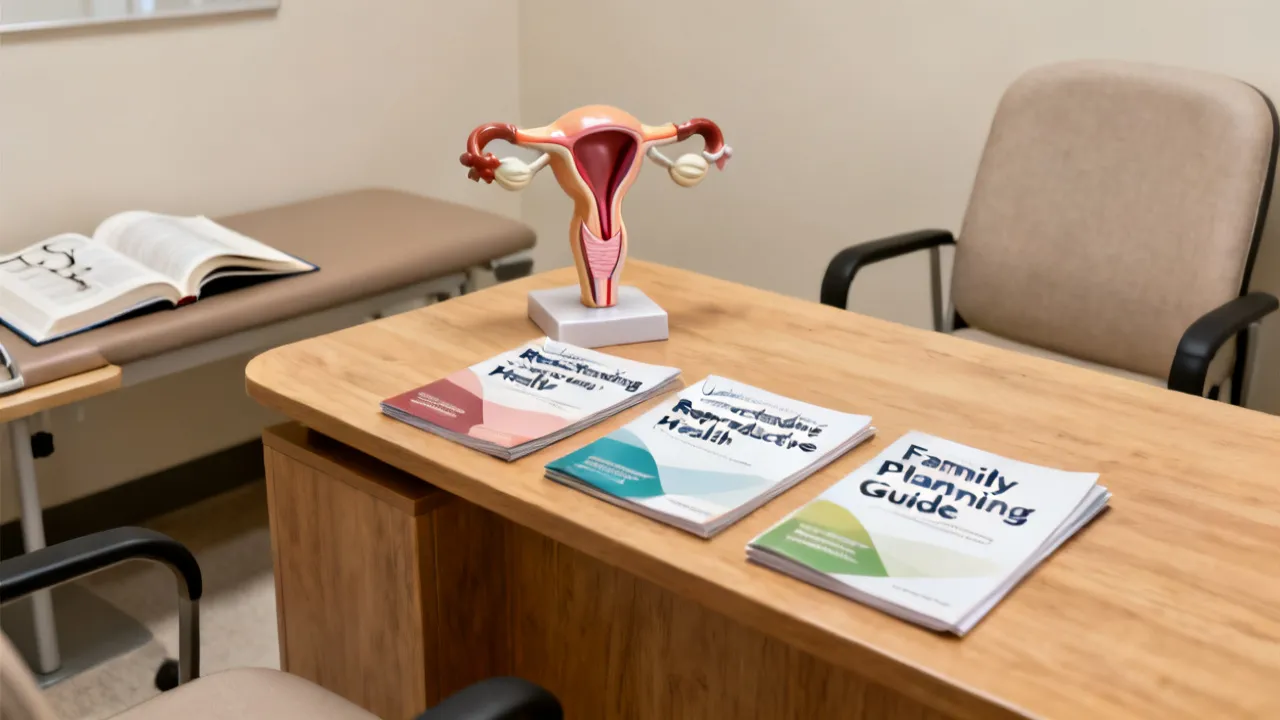
Este guia apresenta, de forma objetiva, como abordar a saúde íntima com foco na anatomia e no bem-estar associado à “Buceta”. Explica, em linguagem acessível e não sensacionalista, o que observar ao longo do tempo, quando procurar avaliação clínica e quais cuidados reduzem riscos. Traz ainda orientações práticas, requisitos e comparações para apoiar decisões informadas.
Este guia analisa, de forma objetiva, como o nome Élio Nicolau Vieira se relaciona com boas práticas e critérios de qualidade no setor do cuidado profissional. A seguir, contextualizam-se conceitos como avaliação técnica, confiança do prestador, transparência de processo e exigências comuns de qualidade, para orientar decisões com segurança e método, sem depender de promessas vagas.
Este guia analisa, de forma objetiva, o tema associado a Élio Nicolau Vieira e os principais critérios a considerar ao avaliar soluções e serviços ligados ao seu nome. Em termos de contexto, a expressão “Élio Nicolau Vieira” aparece em pesquisas e conversas como referência nominal, exigindo verificação de origem, âmbito de atuação e documentação. O objetivo é orientar decisões com base em boas práticas.

