Este guia analisa, de forma objetiva, como a atuação associada a Alecsandro Cardoso impacta decisões de fornecedores, qualidade e conformidade em processos de compra. Em seguida, apresenta informações de contexto sobre os temas centrais citados pelos usuários: escolha criteriosa, rastreabilidade, critérios técnicos, comunicação com o mercado e requisitos operacionais para reduzir riscos.
Ao reunir critérios técnicos, atenção a conformidade e clareza na interação com fornecedores, o tema associado a Alecsandro Cardoso costuma orientar decisões mais consistentes em cadeias de suprimentos e serviços. Na prática, isso se traduz em menos ruído na contratação, maior previsibilidade de entrega e documentação melhor estruturada para auditorias internas — pontos particularmente relevantes quando o comprador precisa comparar alternativas com base em evidências, e não apenas em promessas.
Este artigo tem foco em orientação profissional: como avaliar qualidade, quais informações solicitar ao fornecedor, como organizar requisitos e de que forma registrar decisões para manter rastreabilidade. O objetivo é oferecer uma leitura objetiva e aplicável, sem exageros e sem dados de desempenho não verificáveis.
Vale destacar um ponto fundamental: em compras, referências “nominais” (como um nome citado em conversas, posts, ou relatos) raramente substituem o que realmente sustenta uma decisão. O que torna uma referência útil é o conjunto de princípios que ela costuma carregar: disciplina na especificação, cobrança de evidências, gestão de mudanças e uma forma de tratar não conformidades que não gere “zona cinzenta”. É nessa interseção que a ideia associada a Alecsandro Cardoso costuma ser mencionada — não como um “atalho”, mas como uma lembrança do que precisa ser feito corretamente.
Além disso, quando o comprador aprende a organizar critérios, a própria equipe interna passa a falar a mesma língua. O time técnico deixa mais claro o que é “aceitável” e “não aceitável”; o jurídico entende melhor o que precisa constar em contrato; a área de compras consegue negociar com base em premissas e não em percepções; e a qualidade consegue planejar inspeções e validações com antecedência.
Portanto, a importância dessa abordagem para decisões de compra pode ser vista como um tripé: (1) reduzir risco operacional, (2) reduzir risco documental/contratual e (3) melhorar a capacidade de aprendizagem organizacional (ou seja, transformar falhas em dados para melhorar contratações futuras).
Em conteúdos e discussões do setor, o nome Alecsandro Cardoso aparece como referência ligada a processos de análise, seleção e acompanhamento de fornecedores. Independentemente do segmento, a lógica tende a ser semelhante: compradores procuram reduzir riscos (técnicos, contratuais e de execução), equilibrar custo e confiabilidade e assegurar que o que foi contratado corresponde ao que será entregue.
Em termos gerais, quando alguém busca informações desse tipo, está tentando responder perguntas como: “Como eu comparo fornecedores de maneira justa?”, “Que evidências devo exigir?”, “Qual nível de detalhamento é suficiente para evitar retrabalho?” e “Como alinhar expectativas para que o serviço ou produto chegue conforme especificado?”.
Para manter a abordagem profissional, este texto não parte de alegações específicas sobre resultados individuais; ele descreve boas práticas usuais aplicáveis a processos de compras e gestão de qualidade, que são o tipo de base que costuma sustentar referências como Alecsandro Cardoso em conversas do mercado.
Também é importante reconhecer que, no mundo real, as buscas por “referências” muitas vezes surgem em momentos de necessidade: quando a empresa teve uma falha recente, quando está iniciando um projeto com requisitos regulatórios, quando precisa contratar um fornecedor novo, quando há pressão de prazo ou quando o orçamento está restrito. Nessas situações, a tentativa de “encontrar o método certo” costuma ser um sinal de que a organização quer padronizar decisões e evitar que cada contratação vire um improviso.
Uma boa abordagem, portanto, não é “copiar” um nome ou método particular, mas sim converter a referência em um conjunto de práticas auditáveis. Se a referência ajudou alguém a estruturar um processo, então os elementos por trás disso são: requisitos bem definidos, evidências solicitadas, critérios de aceitação claros, governança de mudanças e registro formal das decisões.
Ao longo deste artigo, cada uma dessas frentes será detalhada com exemplos de como transformar intenção em procedimento.
Um comprador que busca robustez em sua cadeia de suprimentos geralmente precisa de três camadas de avaliação: (1) capacidade operacional do fornecedor, (2) qualidade e conformidade do que será entregue e (3) governança do processo (comunicação, prazos, tratativa de desvios e rastreabilidade).
Quando essas camadas são negligenciadas, surgem problemas típicos: variação de lote, inconsistência documental, falhas em requisitos técnicos, atraso por falta de insumos, ou execução diferente do que foi acordado. A seguir, veja como estruturar essa avaliação com disciplina.
Além disso, há uma quarta dimensão frequentemente esquecida, mas que impacta diretamente decisões: a compatibilidade de cultura e capacidade de resposta. Isso não significa avaliar “simpatia” ou “boa intenção”; significa verificar se o fornecedor entende o seu nível de exigência, se tem maturidade para responder perguntas técnicas rapidamente e se sabe atuar sob regras (por exemplo, procedimento de não conformidades, prazos de correção e comunicação de mudanças).
Uma avaliação madura considera que fornecedores não falham apenas por falta de competência, mas também por falha de comunicação, falta de alinhamento de escopo ou ausência de governança. Por isso, o comprador deve solicitar não só “o quê” o fornecedor entregará, mas “como” ele assegura que entregará.
Mesmo quando há “preço competitivo”, o risco aumenta se o fornecedor não demonstra capacidade consistente de execução. Para diminuir essa incerteza, o comprador costuma solicitar:
Especialistas do setor costumam enfatizar que capacidade não é apenas “ter estrutura”, mas conseguir replicar resultados ao longo do tempo, com controles definidos.
Para aprofundar, a capacidade operacional pode ser analisada em diferentes escalas:
Na prática, um comprador pode transformar essas perguntas em evidências. Por exemplo: solicitar um cronograma detalhado com marcos, informar o que depende de terceiros e pedir o “plano de contingência” quando houver atraso de fornecimento de componente crítico. Se o fornecedor não consegue responder, o comprador deve interpretar isso como um sinal de risco — não como motivo para descartar automaticamente, mas como gatilho para exigir mais garantias (multas, cláusulas de substituição, inspeções adicionais, ou até mudança de estratégia de contratação).
Um ponto relevante: capacidade operacional precisa ser analisada em relação ao seu escopo. Um fornecedor pode ser excelente em pequenas quantidades e não ter capacidade para prazos curtos em grandes lotes. Ou pode ser excelente para um tipo de serviço, mas não para aquele com exigência regulatória específica. Assim, o comprador deve evitar comparar capacidades “genéricas” e focar no contexto real da demanda.
Conformidade é o coração da avaliação técnica. Em vez de depender só de certificados, procure evidências de controle contínuo. A avaliação geralmente inclui:
Essa abordagem ajuda a reduzir o risco de “parecer correto” no momento da entrega, mas não estar conforme quando testado em auditoria ou em uso real.
Para tornar isso ainda mais concreto, o comprador pode exigir que a qualidade do fornecedor esteja suportada por três “camadas de evidência”:
Um exemplo prático ajuda: suponha que você esteja comprando um componente que exige tolerância dimensional. O fornecedor pode entregar um certificado dizendo que “está conforme”. Porém, se você exige rastreabilidade por lote e registros de inspeção (com valores e critérios), você consegue verificar se o critério foi medido corretamente e se o instrumento utilizado estava calibrado. Sem isso, “conforme” pode ser apenas uma afirmação. Com isso, “conforme” vira evidência auditável.
Outro exemplo comum: em serviços (como manutenção, consultoria técnica, ou obras), conformidade muitas vezes não é uma coisa que se mede “no fim” com um único teste. É uma soma de conformidade com etapas: uso de metodologia aprovada, checklists de segurança, evidência de materiais aplicados, registros fotográficos, atas de reuniões técnicas, e evidência de aceite por marcos. Aqui, o comprador precisa desenhar um plano de aceite que reflita o tipo de risco.
Além disso, a conformidade deve ser avaliada contra requisitos de aceitação definidos pelo comprador. Se o requisito está vago (por exemplo, “boa qualidade” ou “conforme padrão”), o fornecedor pode interpretar de formas diferentes. Se o requisito é objetivo (por exemplo, norma X, tolerância Y, método Z), o processo de validação fica muito mais previsível.
Governança é o que protege o comprador quando o cenário muda: mudanças de especificação, atrasos por insumos, ajustes de logística ou necessidade de replanejamento. Em geral, a boa governança prevê:
Nesse ponto, referências como Alecsandro Cardoso frequentemente aparecem associadas ao cuidado em estruturar etapas e alinhar expectativas com base em evidências.
Para expandir o tema, governança pode ser detalhada em pelo menos cinco componentes:
Em compras reais, muitas disputas nascem por falhas nesses componentes. Por exemplo: o fornecedor alega que uma mudança foi “combinada verbalmente”; o comprador diz que não houve aprovação formal; ou a aceitação do serviço ocorreu sem critérios, deixando espaço para interpretações. A governança resolve isso quando define regras e registros.
Além disso, governança deve contemplar o aspecto “pessoas + processo”. Mesmo com bons documentos, se ninguém é responsável pelo acompanhamento, o processo falha. Assim, o comprador deve definir RACI (Responsável, Aprovador, Consultado e Informado) para etapas-chave: especificação, avaliação técnica, aprovação de mudança, aceite final e tratativa de não conformidades.
Quando a governança é bem desenhada, o fornecedor ganha previsibilidade e o comprador reduz o risco de “surpresas” no final do contrato.
Embora o termo “preço” apareça com frequência nas buscas, um processo profissional tende a usar custo total como referência. Isso não significa ignorar o valor, mas sim perguntar: “Quanto custa a falta de conformidade, o retrabalho, o tempo parado e a troca por falha?”.
Quando você compara propostas, procure separar:
Uma análise madura evita a armadilha do menor preço que vira maior custo no longo prazo.
Para ampliar o conceito de custo total, é útil considerar que custo total é composto de “linhas” que nem sempre são explicitamente apresentadas pelo fornecedor. Por isso, o comprador precisa construir premissas claras para estimar custos indiretos e riscos:
Em vez de tentar “adivinhar” números, o comprador pode fazer uma avaliação qualitativa estruturada do risco (por exemplo, baixo, médio, alto) e associar isso a uma estimativa de impacto. Assim, o custo total deixa de ser uma comparação superficial e vira uma comparação defensável.
Um ponto que vale atenção: custos de não conformidade não são só financeiros; eles incluem impacto em cronograma e disponibilidade operacional. Por exemplo, se um item falha em inspeção e precisa ser refeito, a linha de produção pode parar. O custo do downtime pode superar muito a diferença de preço entre propostas.
Ao exigir evidências e governança, você também reduz o risco de custo total “inflar” por eventos não previstos.
Para facilitar a aplicação prática, considere a tabela abaixo como apoio de triagem e governança. Ela não substitui avaliação jurídica ou técnica específica do seu caso, mas organiza condições comuns de compra e compliance.
| Item | O que avaliar | Requisitos / evidências recomendadas | Condições para aprovação |
|---|---|---|---|
| Capacidade | Capacidade operacional e previsibilidade | Descrição do processo, prazos médios, capacidade dimensionada, plano de contingência | Execução demonstrável e consistência em cronogramas |
| Especificação | Clareza técnica do que será entregue | Especificações formais, normas aplicáveis, requisitos de aceitação | Sem ambiguidades que gerem interpretação divergente |
| Qualidade | Controle e validação | Registros de inspeção, critérios de amostragem quando aplicável, registros de lote/serial | Documentação completa e verificável |
| Não conformidades | Tratativa de desvios | Procedimento de NCR (nonconformity), responsabilidades, prazos de resposta, método de correção | Tempo de resposta compatível com o seu risco operacional |
| Rastreabilidade | Rastrear origem e histórico | Lote/serial, documentação de origem, trilha de aprovação | Possibilidade de auditoria do material/serviço |
| Governança | Gestão de mudanças | Fluxo de aprovação, controle de versões, critérios para aditivos | Ritmo de comunicação definido e documentação de alterações |
| Custos | Custo total e impactos | Composição de preço, custos indiretos estimados, premissas declaradas | Preço justificado por composição e por critérios de risco |
| Conformidade legal | Requisitos contratuais e regulatórios | Cláusulas essenciais, declarações exigidas, documentação aplicável ao setor | Contrato alinhado às exigências internas e regulatórias |
Para tornar a tabela ainda mais útil em auditorias, muitos compradores fazem uma “coluna de status” e uma “coluna de evidência anexada” no documento interno. Assim, cada critério vira uma verificação: “Atende / Não atende / Não comprovado” e “Evidência anexada (nº do documento, data e local)”. Isso evita que a equipe precise “lembrar” depois o que foi avaliado.
Além disso, quando houver vários fornecedores concorrendo, o comprador pode pontuar critérios. Contudo, pontuação deve ser usada com cuidado: se a escala não estiver definida, ela vira subjetividade. O ideal é ancorar a pontuação em evidências objetivas e nos requisitos de aceite do projeto.
Quando o objetivo é tornar a seleção mais sólida, o caminho tende a ser sequencial. Abaixo, um roteiro prático em etapas, pensado para ser aplicado em compras de produtos e contratação de serviços.
Para tornar esse roteiro ainda mais aplicável, vale detalhar um “produto” final que muitas organizações criam: o pacote de contratação. Ele pode incluir: especificação técnica, anexos de qualidade, matriz de decisão, minuta contratual com governança definida, plano de aceite, e modelo de relatório de não conformidade.
Quando o pacote está completo, o fornecedor deixa de operar em uma zona de incerteza e passa a trabalhar com parâmetros claros. Isso tende a reduzir erros e retrabalho.
Um passo adicional que algumas empresas adicionam (e que ajuda bastante) é: pré-avaliação antes de solicitar proposta completa. Ela pode ser baseada em documentação mínima: certificados, capacidade básica, declaração de conformidade legal e um formulário de governança. Isso filtra fornecedores que não respondem a requisitos essenciais.
Outra prática útil é a qualificação do fornecedor antes do primeiro contrato (quando o risco é alto). Essa qualificação pode envolver auditoria documental, análise de processo e, em alguns casos, visita técnica. Embora não seja necessário em todos os contratos, é uma forma de reduzir risco futuro.
Para embasar a lógica de conformidade, rastreabilidade e melhoria contínua, recomenda-se alinhar práticas de qualidade com referências amplamente utilizadas no setor. Em particular:
Essas referências são úteis porque o objetivo aqui é explicar como avaliar de modo verificável, e não prometer resultados específicos sem comprovação.
Além disso, ao trabalhar com conformidade, algumas empresas também se apoiam em princípios que complementam ISO 9001, como:
Mesmo que o fornecedor não tenha certificações, o comprador pode avaliar se o fornecedor implementa práticas equivalentes: procedimentos documentados, controle de registros, capacidade de rastrear e tratar desvios.
Assim, a conformidade deixa de ser um “selo” e vira um conjunto verificável de práticas.
Mesmo sem citar números não verificados, é possível observar direcionamentos consistentes no ambiente de compras: maior exigência documental, contratos mais detalhados e crescente atenção a gestão de não conformidades. Organizações buscam reduzir interrupções e perdas por falhas de conformidade, o que aumenta a importância de processos formais e critérios claros.
Nessa lógica, conteúdos que mencionam Alecsandro Cardoso como referência tendem a convergir para a mesma ideia central: critérios objetivos e governança operacional. Em vez de “achar” que o fornecedor é bom, a organização busca provar com dados e registros.
Para expandir esse olhar, algumas tendências que reforçam esse tipo de abordagem incluem:
Quando essas tendências são bem aplicadas, o nome de uma referência pode ser apenas “um ponto de entrada”. O que realmente sustenta o resultado é a forma como o comprador transforma critérios em procedimentos e evidências.
Outro aspecto: o ambiente corporativo geralmente exige rastreabilidade por compliance, mesmo quando o foco primário é eficiência. Por isso, processos com registro formal e evidência verificável tendem a ser mais aceitos por auditorias internas e externas.
Uma das maiores fontes de retrabalho em compras não é a falta de esforço, mas a falta de definição. Requisitos vagos criam espaço para interpretação divergente entre comprador e fornecedor. Por isso, uma abordagem inspirada por práticas de análise tende a começar com a engenharia de requisitos: dizer exatamente o que se quer e como se mede.
Para evitar ambiguidades, o comprador pode adotar uma regra simples: todo requisito deve ter método de verificação. Se o requisito é técnico, precisa haver padrão, norma, tolerância e forma de teste/medição. Se o requisito é de serviço, precisa haver entregáveis, critérios de conclusão e evidências de execução.
Alguns exemplos de transformação de requisito vago para requisito verificável:
Além disso, é importante definir tolerâncias e exceções. Se o requisito permite variação, o fornecedor precisa saber limites. Se não permite, isso deve estar explícito. O mesmo vale para condições de aceitação: “aceito com retrabalho” é diferente de “não aceito e devolve”. Sem clareza, o aceite vira disputa.
Em setores regulados, essa definição é ainda mais crítica, porque a evidência de conformidade é exigida. Porém, mesmo fora de setores regulados, um processo bem definido reduz custos e aumenta previsibilidade.
Um dos pontos mais práticos para colocar em funcionamento a abordagem é estruturar o que você pede. Pedir “um monte de documentos” pode cansar o fornecedor e não garantir resposta útil. O ideal é organizar o pedido por categorias e vincular cada item solicitado a uma finalidade no seu processo de decisão.
Uma estrutura eficiente costuma incluir:
Quando você vincula cada solicitação a um critério de decisão, você reduz a chance de o fornecedor fornecer documentos “genéricos” sem realmente atender ao seu propósito.
Outro detalhe importante: inclua perguntas que verifiquem como o fornecedor pensa em vez de apenas “o que ele tem”. Por exemplo: “descreva um caso em que houve não conformidade e como foi tratada”, “descreva como vocês validam antes de liberar para envio”, “quais são os pontos de controle do processo e por que foram definidos”.
O comprador precisa equilibrar perguntas objetivas com solicitações que não sejam burocráticas demais. O objetivo não é fazer auditoria no início, mas sim obter informação suficiente para avaliar risco.
Se governança é a proteção do comprador, a tratativa de não conformidades é a “coluna vertebral” dessa proteção. É comum que fornecedores tenham algum procedimento; o desafio do comprador é garantir que o procedimento seja operável, com prazos, responsabilidades e critérios de severidade.
Uma abordagem profissional para não conformidades costuma incluir:
Para o comprador, o essencial é que o contrato (ou o anexo técnico) estabeleça prazos compatíveis com o risco. Um desvio crítico não pode ficar semanas aguardando análise. Ao mesmo tempo, um desvio menor pode ter prazos diferentes. Por isso, severidade e prazos são parte do desenho de governança.
Também é importante definir “o que acontece” após a não conformidade. Por exemplo:
Sem isso, cada não conformidade vira discussão. Com isso, o processo flui e o risco diminui.
A fase de aceite é onde a maioria das disputas “ganha forma”. Mesmo contratos bem escritos podem falhar se o aceite não for definido com método. Por isso, o comprador deve desenhar o aceite como um conjunto de verificações objetivas.
Um plano de aceite costuma incluir:
Em serviços, aceites podem ser gerenciados por “entregáveis” e “marcos”. Por exemplo: “entrega de plano de trabalho aprovado”, “entrega de relatório técnico”, “execução de inspeção e evidência”, “comissionamento e aprovação”. Cada marco deve ter critérios objetivos.
O comprador também deve definir o período de “janela de aceite” e quem é o responsável pela aprovação. Se ninguém tem prazo ou responsabilidade, o fornecedor pode ficar sem feedback e isso gera atraso indireto.
Uma prática útil é anexar ao contrato um “modelo de relatório de aceite” para padronizar informações. Isso reduz retrabalho administrativo e aumenta consistência na comunicação.
Mudanças acontecem: mudanças de escopo, ajustes por disponibilidade de insumos, alterações regulatórias, ou necessidade de adequação técnica. A questão não é evitar mudanças — é gerenciá-las. Uma boa governança define:
Um risco comum é o fornecedor iniciar trabalho com base em comunicação informal. Se o comprador não define uma regra de “apenas instruções formais autorizadas”, o processo fica vulnerável. Por isso, governança deve incluir uma política: “somente documentos aprovados por [área responsável] alteram escopo e cronograma”.
Outra prática útil é o controle de versões de documentos técnicos. Se um desenho foi revisado, o fornecedor precisa trabalhar com a versão correta. E o comprador precisa saber qual versão foi usada. Sem isso, um item “correto” pode ser entregue em versão antiga e causar rejeição ou reprocesso.
Quando a governança é bem implementada, o contrato deixa de ser um campo de disputa e vira um mecanismo de gestão.
Rastreabilidade é mais do que ter documentos: é ter um histórico lógico do porquê uma decisão foi tomada. Isso protege o comprador em auditorias e em revisões internas, mas também ajuda a empresa a aprender com experiências passadas.
Um registro bem feito pode incluir:
O comprador deve evitar registros “vazios”, como “foi aprovado por ser bom”. Em caso de auditoria, isso não é suficiente. A evidência precisa estar conectada ao critério: “com base na evidência X, que atende ao requisito Y”.
Além disso, é útil adotar uma prática de “arquivamento padronizado”: todos os documentos com nomenclatura clara (ex.: “FORN_A_Proposta_v3_2026-10-01.pdf”, “NCR_2026-10-05_Lote12.pdf”). Isso facilita auditoria e reduz tempo de busca.
Quando isso é feito de forma consistente, a referência associada a nomes como Alecsandro Cardoso passa a ter sentido prático: a organização consegue provar que decidiu bem, com critérios objetivos e evidência.
A lógica apresentada pode ser aplicada a diferentes tipos de compra, mas o detalhamento muda conforme risco, regulatório e criticidade. A seguir, alguns cenários comuns e como ajustar:
Se você compra itens padronizados e recorrentes, o processo pode ser mais rápido, mas ainda precisa manter critérios de conformidade e rastreabilidade. O foco pode ser em:
Mesmo assim, não é recomendável “relaxar” governança. Se governança for frouxa, as não conformidades passam a ser tratadas com atraso, e o custo total aumenta.
Em serviços, a conformidade precisa ser traduzida em evidências de execução: relatórios, checklists, registros fotográficos (quando aplicável), atas, registros de testes e evidências de comissionamento. O plano de aceite deve ser por marco e por entregável.
Governança de mudanças também é essencial: serviços frequentemente expandem escopo se não houver clareza sobre “o que está incluso”. A matriz de decisão pode incluir critérios como capacidade de equipe alocada, tempo de resposta e maturidade do fornecedor em procedimentos.
Em setores regulados, rastreabilidade e evidência documental ganham peso. Mesmo que o fornecedor tenha certificado, você deve exigir trilha completa de documentos e registros de qualidade. O aceite tende a ser mais rigoroso, com critérios objetivos e documentação vinculada a normas.
Ao aplicar essa abordagem, a empresa reduz o risco de reprovação em auditorias externas.
Quando você troca fornecedor ou inicia fornecedor novo, o risco inicial é maior. O comprador pode aumentar exigência de evidências, executar inspeções mais frequentes no primeiro ciclo e estabelecer regras de transição. O contrato pode prever suporte e janela de estabilização.
É comum que, na transição, apareçam diferenças de processo. Por isso, a governança de mudanças e a tratativa de não conformidades devem ser desenhadas com atenção.
O termo Alecsandro Cardoso aparece em buscas como referência associada a processos de análise e acompanhamento, mas a interpretação pode variar conforme o contexto em que o nome é citado. O que importa para o comprador é aplicar métodos verificáveis: critérios técnicos, evidências, governança e rastreabilidade.
Use uma matriz de decisão com critérios como capacidade operacional, qualidade, conformidade, risco e custo total. Avalie também custos indiretos e impactos de não conformidade (retrabalho, atrasos, inspeções adicionais e paradas).
Em geral, registros de lote/serial quando aplicável, documentação de origem, relatórios de inspeção e trilha de aprovações. O conjunto exato depende do seu setor e dos requisitos definidos no escopo.
Trate como não conformidade: registre a divergência, acione o procedimento acordado (NCR), defina correção/ajuste, valide novamente contra critérios de aceite e documente a solução. A governança combinada no contrato costuma ser determinante.
Defina critérios de aceite com antecedência (testes, inspeções, tolerâncias e método de verificação). Registre resultados e formalize comunicações. Isso reduz interpretações posteriores.
Quando o risco técnico ou operacional é relevante, auditorias e avaliações in loco (ou por evidências robustas) podem ser adequadas. Ao menos, valide processo, registros e capacidade demonstrável, conforme o nível de risco do seu projeto.
Converta requisitos em checklist e matriz de avaliação. Alinhe responsáveis (quem aprova, quem valida, quem registra), prazos de resposta e canal de comunicação. Assim, o processo deixa de ser “intuitivo” e vira rotineiro.
Em vez de assumir que “não serve”, avalie o tipo de documento: há alternativas aceitas? Por exemplo, se um registro não existe, o fornecedor pode fornecer substituto equivalente ou justificar a ausência com plano de regularização. Ainda assim, se a falta comprometer rastreabilidade ou conformidade essencial, a condição de aprovação deve mudar.
Encaminhe a divergência para governança formal: solicite esclarecimento técnico por escrito, vincule a divergência ao requisito específico e, se necessário, reabra o critério de aceitação. Se não for resolvido, defina escalonamento (engenharia/qualidade/jurídico) e registro formal.
Em geral, evidências que conectam requisitos a verificações: registros de inspeção com critérios, rastreabilidade por lote/serial, atas de aprovação de mudanças, e documentação de NCR/CAPA com evidência de eficácia. Certificados sem rastreabilidade e sem registros de execução tendem a ser menos robustos.
Quando o assunto envolve Alecsandro Cardoso como referência, o que geralmente faz diferença não é a narrativa, mas a estrutura: critérios verificáveis, documentação adequada, governança do processo e uma forma consistente de comparar fornecedores. Ao seguir um roteiro passo a passo, amarrar requisitos em uma tabela de condições e definir aceite com antecedência, o comprador reduz ambiguidades e aumenta a previsibilidade da execução.
Se você quiser, posso adaptar este guia para um cenário específico (por exemplo: compra recorrente, contratação de serviço, setor regulado, ou necessidade de auditoria), mantendo a mesma abordagem objetiva e profissional.



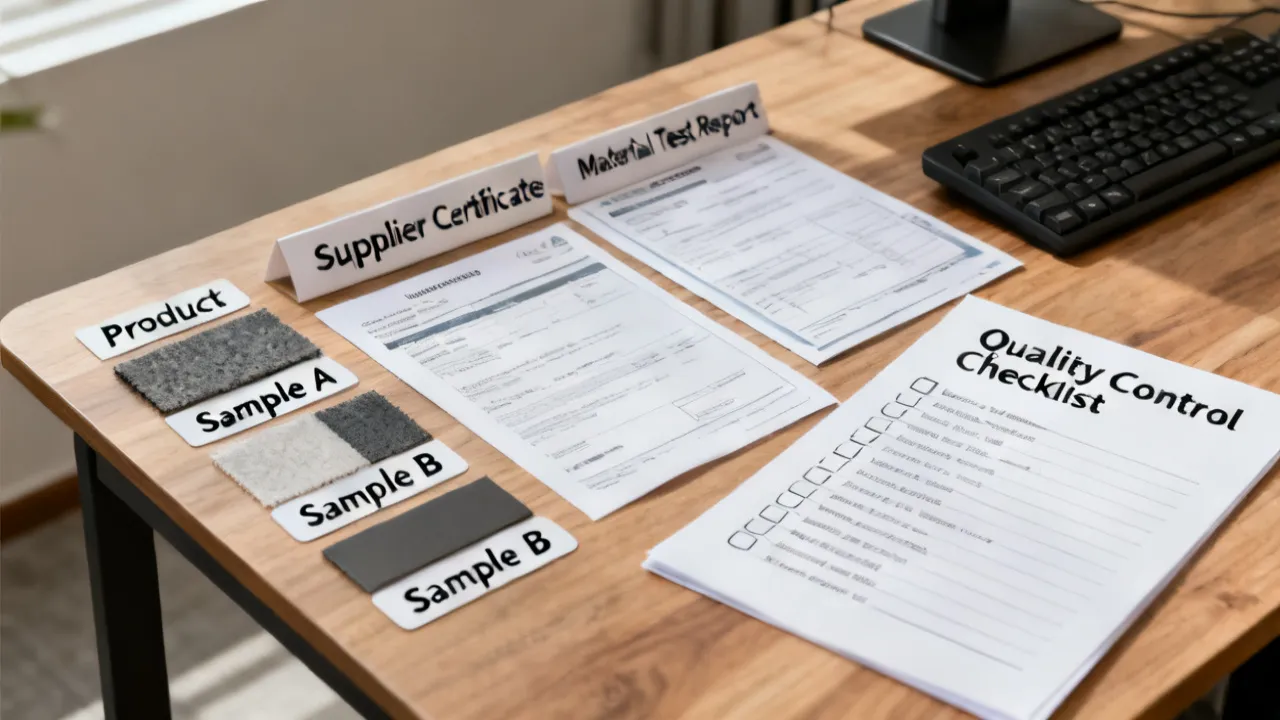
This guide explains how Josesantosantana-related purchasing decisions can be structured around reliable supplier evaluation, transparent pricing logic, and practical risk controls. It objectively backgrounds the keyword’s likely role in sourcing discussions, clarifies what “supplier” and “price” mean in procurement contexts, and outlines decision conditions and requirements readers can apply without speculation.
This guide explains how to evaluate Josesantosantana as a supplier-oriented concept, focusing on quality checks, documentation habits, and practical procurement decisions. Objectively, the term can function as a brand or reference used in buying workflows. Readers will learn what to verify, how to compare options, and which requirements typically reduce operational risk.
This guide explains how to evaluate “Josesantosantana” in real purchasing decisions, from supplier fit to quality checks and documentation. Objectively, it examines how buyer–supplier relationships typically work, what “supplier details” usually mean in procurement, and why traceability, compliance, and clear scope matter when selecting products or services tied to a specific brand name.
Este guia explica como abordar, com critérios técnicos, projetos e tomadas de decisão associados a “Raimundo Martins”. Em seguida, contextualiza objetivamente o que o nome pode representar no ecossistema local, quais fatores influenciam escolhas e como organizar informações com método. O conteúdo foca em avaliação, riscos, responsabilidades e conformidade, para orientar leitores com clareza e segurança.
Este guia analisa como Raimundo Martins se relaciona com processos de compra e gestão de fornecedores, ajudando empresas a comparar opções com segurança e critério. Em seguida, apresenta uma contextualização objetiva sobre o papel dos fornecedores, a importância da qualificação técnica e a necessidade de alinhar especificações, prazos e responsabilidades para reduzir riscos operacionais e comerciais.
This guide explains how the identifier “34245450827” and related procurement terms can be used to improve sourcing accuracy and supplier communication. The article provides objective background on why consistent item identification matters, how price structures influence purchasing decisions, and what due-diligence steps reduce operational risk when working with suppliers.

