Este guia explica como estruturar um Sistema de Pagamentos para Empresas com foco em segurança, integração e eficiência operacional. O texto contextualiza, de forma objetiva, o que significa “pagamentos para empresas”, quais etapas normalmente envolvem onboarding e conciliação, e como escolher um provedor alinhado a requisitos de risco e conformidade.
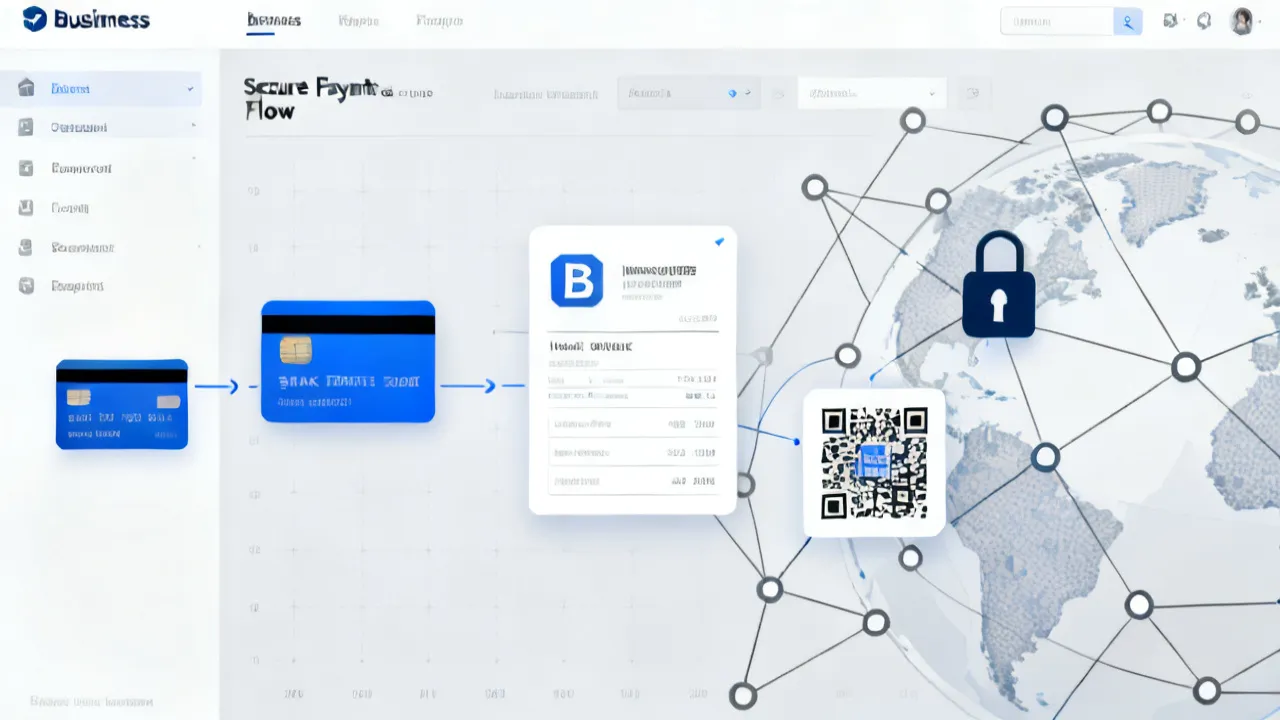
Um Sistema de Pagamentos para Empresas não é apenas “receber dinheiro”: é uma arquitetura de processos e integrações que conecta canais de cobrança, meios de pagamento, conciliação e controles de risco. Para organizações que vendem online, faturam por recorrência ou operam em pontos de atendimento, a qualidade desse sistema aparece no dia a dia—na previsibilidade do caixa, na redução de falhas de transação e na capacidade de auditar eventos financeiros com clareza. Por isso, este guia prioriza decisões práticas: como desenhar o fluxo de pagamentos, como avaliar tecnologia e governança e como preparar a operação para escala.
Ao longo do tempo, empresas frequentemente descobrem que a “dor” não está somente na aprovação do cartão ou na disponibilidade do PIX, mas na consistência dos dados, no tratamento de exceções e na capacidade de explicar para finanças, jurídico e auditoria o que aconteceu com cada real. Sem uma visão sistêmica, cada canal vira um mini-projeto, e o custo operacional cresce com o volume. Já com um desenho bem feito, você reduz dependência de processos manuais, diminui divergências e melhora a agilidade para corrigir problemas.
Em termos operacionais, um sistema desse tipo geralmente reúne:
Na prática, o objetivo é padronizar a forma como a empresa recebe, registra e concilia pagamentos, evitando retrabalho contábil, divergências e atrasos. Um desenho bem feito também reduz dependência de decisões improvisadas: torna mais fácil responder a incidentes (ex.: aumento de falhas em um canal, variação de aprovação por faixa de valor, padrões de fraude ou mudanças na dinâmica de autorização).
Vale reforçar que pagamentos não terminam no “sucesso do checkout”. Há um ciclo de vida completo: o evento pode começar como autorizado, evoluir para capturado, terminar como confirmado ou, em cenários específicos, ser revertido por cancelamento, estorno, devolução ou chargeback. Em um sistema de pagamentos maduro, esses estados têm semântica clara e rastreabilidade para seus documentos internos (pedido, fatura, plano recorrente, etc.).
Do ponto de vista de um especialista em operações financeiras e tecnologia, a diferença entre “ter um meio de pagamento” e “ter um sistema” costuma ser percebida em três dimensões:
Quando essas dimensões estão alinhadas, o time financeiro ganha capacidade de acompanhar o desempenho por canal e por período, enquanto o time técnico simplifica suporte e manutenção por reduzir exceções no fluxo. Além disso, uma boa estratégia de pagamentos reduz o tempo gasto “explicando” diferenças: por que houve pagamento aprovado mas não conciliado? Por que a compra ficou pendente? Por que um estorno demorou a refletir?
Em empresas que têm crescimento acelerado, esse tema se torna ainda mais crítico. O aumento do volume tende a amplificar qualquer fragilidade: se a reconciliação depende de planilhas ou integrações sem padronização, o esforço cresce de forma quase linear (ou pior). Já um sistema bem orquestrado cria um padrão para lidar com crescimento, novos produtos e expansão para novos canais.
Uma avaliação criteriosa do Sistema de Pagamentos para Empresas deve considerar o que realmente importa para seu contexto. Em vez de focar apenas em “funciona ou não”, os critérios abaixo ajudam a prever dores comuns. Pense nisso como “avaliar antes de integrar”: quando você implementa e depois descobre limitações, o custo de troca pode ser alto (principalmente se houver acoplamento a fluxos de negócio, rotinas de conciliação e lógica de antifraude).
Verifique como o sistema se encaixa no seu stack atual: e-commerce, ERP, ferramenta de faturamento, CRM, sistemas de assinatura e rotinas de conciliação. O ideal é que a plataforma ofereça eventos e status bem definidos (por exemplo: autorizado, capturado, confirmado, devolvido) e que permita mapeamento confiável de pedidos, faturas e lançamentos.
Além disso, analise:
Se o provedor tem APIs estáveis, documentação consistente e ambiente de testes realista, a integração tende a ser mais rápida e com menos incidentes. Se não há isso, o risco de “travar” o lançamento de produtos ou campanhas aumenta.
Mesmo sem detalhar aspectos sensíveis, o ponto central é que pagamentos exigem controles robustos. Em termos práticos, avalie:
Para referência de boas práticas e padrões do setor, organizações como o PCI Security Standards Council publicam diretrizes sobre segurança de dados no contexto de pagamentos (documentação oficial do PCI DSS).
Embora a conformidade exija atenção, a segurança não deve ser tratada como “somente do provedor”. O seu lado também tem responsabilidades: proteger chaves de API, manter ambientes separados (homologação vs produção), restringir acessos, registrar logs e evitar vazamento de dados em ambientes de teste. Um sistema de pagamentos confiável é aquele que combina controles do provedor e controles internos.
Ao comparar fornecedores, procure entender também:
Uma plataforma eficiente reduz esforço manual. Procure recursos como:
Essa automação tende a diminuir divergências contábeis e acelerar a correção de inconsistências. Mas para ser útil, não basta o provedor “mandar relatório”: seus times precisam conseguir auditar e reconciliar rapidamente. Por isso, analise o formato das exportações, a consistência dos campos e a frequência de atualização.
Uma prática recomendada é definir um dicionário de dados interno: quais campos você salva no seu banco para cada transação? Quais identificadores são obrigatórios para conciliar? Qual é a fonte “de verdade” do status: seu sistema, o provedor ou ambos com regras? Esse tipo de definição reduz discussões internas e evita que diferentes áreas interpretem os dados de forma divergente.
Quando há pagamentos com cartões, disputas podem ocorrer. O sistema deve oferecer trilhas claras: evidências, comunicação e procedimentos internos. O ganho aqui é reduzir tempo de tratamento e melhorar a taxa de resolução quando for o caso.
Na prática, uma gestão robusta de disputas envolve:
Se o provedor não oferece ferramentas ou integrações para apoiar esse fluxo, a empresa precisará construir parte do processo internamente. Isso pode ser viável, mas deve ser planejado: caso contrário, a organização fica “apagando incêndio” durante períodos de alta de disputas.
Falhas acontecem—principalmente por instabilidade de rede, erro de validação, limite antifraude ou alteração de regras do ecossistema. Um bom sistema prevê fluxos de contingência: retry controlado, status intermediários, política para reprocessamento e comunicação ao cliente.
Para evitar erros comuns, é útil alinhar com tecnologia e produto decisões como:
Também é importante planejar contingência operacional: se a API do provedor estiver instável, quais alertas o time deve receber? Existe fallback para manutenção? Há degradação graciosa na jornada do cliente?
A seguir, apresento uma comparação objetiva em formato de critérios. Como você pode adaptar conforme sua realidade, trate esses pontos como um “checklist” antes de fechar contrato e integrar.
| Critério | O que observar | Por que importa |
|---|---|---|
| Integração | APIs/eventos, compatibilidade com seu ERP/e-commerce, clareza de status | Evita retrabalho e reduz inconsistências de conciliação |
| Conciliação | Relatórios por referência, exportações e sincronização automatizada | Gera previsibilidade e acelera fechamento |
| Segurança | Práticas alinhadas a padrões do setor e mecanismos de redução de exposição | Mitiga riscos operacionais e de dados |
| Risco e antifraude | Regras configuráveis, parametrização e transparência de eventos | Reduz perdas e melhora aprovação |
| Operação e suporte | Tempo de resposta, documentação e ambiente de testes | Minimiza impacto em incidentes |
| Governança | Auditoria, registros de eventos e trilha de alterações | Facilita compliance e investigações internas |
Para embasar recomendações de segurança e processos, vale consultar:
Observação: como este artigo não recebeu dados financeiros específicos (como preço/fornecedor/localidade), a análise foca em critérios e mecanismos normalmente relevantes para qualquer empresa que implemente um Sistema de Pagamentos para Empresas.
Uma boa prática, independentemente do país, é manter as referências atualizadas: políticas de segurança, orientações regulatórias e tendências antifraude mudam ao longo do tempo. Assim, sua governança precisa incluir revisão periódica de configurações e procedimentos.
A seguir, um roteiro prático (e realista) que um time de produto/tecnologia e finanças pode seguir para reduzir atritos no onboarding e garantir estabilidade após o go-live.
Liste onde o cliente paga e como sua empresa confirma pedidos: checkout, links de pagamento, recorrência, faturamento e atendimento. Defina também quais status você precisa mostrar internamente (e para o cliente, quando aplicável).
Esse mapeamento deve incluir:
Quando o “momento de liberação” depende do status do pagamento, a semântica dos estados se torna um requisito de negócio. Se você libera serviço com base em “autorizado” em vez de “capturado” ou “confirmado”, pode criar inconsistências e gerar custo de correção.
Garanta que cada transação consiga ser rastreada até um pedido/fatura no seu sistema. Isso envolve referências internas, campos obrigatórios, formatos e regras de validação.
Recomenda-se desenhar previamente:
Um detalhe frequente que afeta conciliação: a consistência entre “identificador de pedido” e “referência de pagamento”. Se esses identificadores não forem únicos e persistentes, a conciliação vira um processo de dedução, e não de correspondência.
Decida como o seu sistema vai tratar estados como pendente, autorizado, capturado, confirmado e devolvido/estornado. Em seguida, estabeleça um método de conciliação que minimize divergências.
Para desenhar esse fluxo, é útil criar:
Também é importante definir “fonte de verdade” por atributo: por exemplo, o seu sistema pode ser fonte de verdade do valor do pedido (porque foi calculado no checkout), enquanto o provedor pode ser fonte de verdade do status e IDs financeiros. Quando você define isso explicitamente, evita divergências e reduz o trabalho de investigação.
Antes de aumentar volume, teste regras de risco em ambiente controlado. O objetivo é equilibrar aprovação e prevenção de fraudes, reduzindo falsos positivos que possam afetar conversão.
Em geral, empresas falham aqui por três motivos: (1) configuram regras sem observar o perfil real dos clientes; (2) testam apenas o “caminho feliz”; (3) não monitoram indicadores de antifraude (por exemplo, taxa de bloqueio e motivo do bloqueio).
Boas práticas incluem:
Também é recomendável alinhar produto e atendimento: se o sistema bloqueia pagamentos, o suporte precisa de instruções claras para orientar o cliente e, quando permitido, solicitar revisão manual com evidências.
Valide cenários comuns: falha de autorização, cancelamento, captura tardia, reprocessamento e devolução. Teste também comportamento de webhooks/eventos e como o ERP atualiza lançamentos.
Além dos testes “funcionais”, inclua testes de integração e resiliência:
Um ambiente de homologação realmente útil é aquele que simula condições de produção com consistência. Se o provedor não fornece isso, pode ser necessário construir simulações internas ou adaptar o plano de testes.
Crie procedimentos para o time lidar com divergências: o que verificar primeiro, como interpretar códigos de erro, como escalar e quais evidências coletar em disputas.
Playbooks bem escritos reduzem tempo de diagnóstico e evitam decisões inconsistentes. Um bom playbook geralmente inclui:
Também é importante treinar comunicação: quando o usuário pergunta “pagou ou não pagou?”, o suporte precisa de linguagem consistente e baseada em status verificável. Mensagens vagas aumentam contatos e criam frustração, mesmo quando a transação está em processamento.
Inicie com volume controlado e monitore métricas operacionais e de qualidade: taxa de falhas por canal, tempo de atualização de status, taxa de confirmação e incidência de disputas.
Um go-live gradual pode seguir etapas como:
No monitoramento, vale observar também métricas de “qualidade de integração”: quantos webhooks falham? Quantos eventos são recebidos com atraso? Quantos status ficam pendentes por mais tempo do que o esperado? Essas métricas antecipam problemas antes que o financeiro perceba divergências.
Após estabilizar, revise configurações e regras. Um sistema de pagamentos “evolui” com seu negócio: sazonalidade, novos produtos e mudanças de comportamento do mercado exigem ajustes.
Com a operação em curso, você pode:
Em empresas com recorrência/assinaturas, esse passo costuma ser decisivo. As disputas, estornos e devoluções tendem a seguir padrões ao longo do ciclo de cobrança. Sem monitoramento contínuo, o negócio perde eficiência e o atendimento sofre.
Para tornar esses requisitos “operáveis”, recomenda-se incluir no plano de implementação um conjunto mínimo de artefatos: dicionário de dados, diagrama de estados, matriz de mapeamento de status, playbooks e estratégia de monitoramento. Sem artefatos, a empresa depende exclusivamente de conhecimento tácito do time, o que aumenta o risco quando há rotatividade.
Outro requisito silencioso é a disciplina de logs. Logs corretos permitem auditoria e aceleram diagnósticos. Logs ruins geram “caixa-preta” e atrasam respostas. Por isso, defina quais informações devem ser registradas: IDs, timestamps, status, payloads (com cuidado para não registrar dados sensíveis em excesso) e correlação entre eventos.
Ao avaliar fornecedores de Sistema de Pagamentos para Empresas, é útil considerar como cada parte do ecossistema se conecta ao seu objetivo. Em geral, valor se traduz em:
O que costuma diferenciar fornecedores é o nível de maturidade operacional: clareza de logs, facilidade de suporte, qualidade do ambiente de homologação e consistência de eventos. Esses pontos são frequentemente determinantes na adoção em empresas com processos já estabelecidos.
Para tornar essa avaliação mais concreta, você pode solicitar ao fornecedor evidências de:
Em seguida, alinhe internamente como você medirá “entrega de valor”: por exemplo, reduzir tempo médio de conciliação, aumentar taxa de confirmação, diminuir tempo de tratamento de incidentes e reduzir tickets no suporte associados a divergência de pagamento.
Sem cair em métricas “vaidosas”, concentre-se no que orienta decisão. Sugere-se acompanhar:
Se esses indicadores forem integrados aos seus painéis internos, o time consegue identificar rapidamente se uma mudança no sistema de pagamentos afetou a operação. Além disso, ao cruzar métricas com eventos internos (lançamentos de produto, mudanças de checkout, campanhas e promoções), você separa “mudança do sistema” de “mudança do mercado”.
Alguns indicadores adicionais úteis em implantações mais maduras:
Essas métricas não servem apenas para “reportar”. Elas orientam decisões de engenharia e governança, como ajustes de mapeamento, melhoria de retry, e revisões de regras antifraude.
Mesmo com tecnologia robusta, falhas de processo custam caro. Os problemas mais frequentes em implantações costumam ser:
Outro erro comum é tratar pagamentos como projeto “só de tecnologia”. Mesmo com uma integração funcionando, o negócio pode sofrer se:
Para evitar isso, envolva desde cedo pessoas-chave: finanças, suporte, produto, engenharia e, quando aplicável, compliance/jurídico. Pagamentos são um ponto de interseção de várias áreas.
Um Sistema de Pagamentos para Empresas deve ser seguro, mas segurança sem inteligência pode reduzir conversão. O melhor caminho é usar configurações e aprendizado operacional para diferenciar risco real de eventos legítimos. Isso inclui parametrização por tipo de transação, comportamento e contexto.
Em termos de boas práticas, recomenda-se acompanhar diretrizes do setor e revisar políticas de antifraude em ciclos regulares, especialmente após mudanças relevantes (campanhas, novas categorias de produto, expansão para novos canais).
Um exemplo típico de trade-off: se as regras antifraude estiverem agressivas demais, a taxa de aprovação pode cair, e você pode perder receita mesmo sem aumentar fraudes. Por outro lado, se regras estiverem frouxas, você pode reduzir bloqueios mas aumentar chargeback e perdas. Portanto, segurança e conversão precisam ser tratadas em conjunto por meio de métricas e iterações.
Para facilitar esse equilíbrio, é útil criar uma “estratégia de decisão” baseada em risco. Em vez de uma regra binária (bloqueia/não bloqueia), você pode usar:
Quando a operação tem dinâmica local—por exemplo, compras em momentos típicos do comércio e rotinas de atendimento com linguagem regional—o sistema deve suportar fluxos compatíveis com a forma como o cliente entende o pagamento. Isso é relevante para comunicações, prazos percebidos e consistência de status exibidos. Uma implementação “tecnicamente correta”, mas com comunicação confusa, tende a aumentar contatos no suporte e a gerar retrabalho operacional.
Em operações locais, prazos e expectativas podem variar por meio de pagamento. Por exemplo, determinados métodos podem ter processamento imediato, enquanto outros podem ter confirmação em lote ou com atraso. Se o seu sistema comunica o “tempo errado” ao cliente (ou ao suporte), o risco é aumentar ansiedade e pedidos de reembolso antes do timing correto.
Uma recomendação é ter uma “matriz de comunicação” que associe status e mensagens internas/externas. Assim, quando um pagamento fica pendente, você orienta corretamente: se é pendente por validação, por confirmação bancária ou por revisão antifraude.
É a combinação de tecnologia e processos que permite receber pagamentos, controlar status de transações, integrar com sistemas internos e realizar conciliação e tratamento de eventos (como devoluções). Seu foco é padronizar a operação e reduzir divergências.
Na prática, o sistema inclui desde o momento em que o cliente inicia o pagamento (checkout, link, recorrência) até o momento em que o financeiro fecha o período e registra eventuais reversões. Também inclui como a empresa audita cada etapa, como resolve exceções e como evita inconsistências entre o que foi vendido e o que efetivamente foi pago.
Na maioria dos casos, sim. A integração é essencial para conciliação e registro correto de lançamentos. Quando não há integração, a empresa tende a depender de trabalho manual e fica mais exposta a divergências.
Mesmo quando existe integração parcial, é útil garantir que os campos usados para conciliação (IDs, valores, datas, status e referências) estejam disponíveis no seu lado. Uma integração que “manda dados” mas não permite rastrear e reconciliar com clareza pode não resolver o problema.
Busque evidências de alinhamento com padrões reconhecidos do setor, clareza de controles e trilha de auditoria. Também é importante entender como a plataforma reduz exposição de dados e como trata autenticação e risco.
Uma forma prática de avaliar é solicitar documentação e evidências: políticas de segurança, como funcionam webhooks assinados, como o provedor trata chaves de API, como limita acesso, como registra auditoria e quais práticas de segurança complementares são oferecidas.
Mapear incorretamente referências entre pedido e transação, negligenciar fluxos de exceção (cancelamentos, pendências, estornos), não calibrar regras de risco e deixar de preparar monitoramento e playbooks operacionais.
Além disso, é comum não definir semântica clara de status: por exemplo, tratar “autorizado” como “pago confirmado” sem considerar capturas tardias. Isso pode gerar liberação indevida de produtos e necessidade de correções depois.
A melhoria costuma vir de calibração: ajuste de regras, revisão de critérios por canal e validações de dados. O objetivo é reduzir falsos positivos e reforçar controles contra padrões fraudulentos, usando monitoramento e iterações.
Em geral, é uma abordagem incremental: medir a taxa de aprovação antes e depois de ajustes; observar mudanças no perfil de transações bloqueadas; analisar causas de chargeback e ajustar regras para atacar fraudadores com menos impacto em clientes legítimos.
Em geral, pode chegar muito perto disso quando há qualidade de dados e eventos bem definidos. Ainda assim, é recomendado manter rotinas de verificação e um processo de correção para exceções.
A automatização tende a falhar quando o mapeamento de IDs é inconsistente, quando faltam campos no evento ou quando há mudanças não documentadas no provedor. Por isso, a conciliação deve ser acompanhada por métricas e alertas (ex.: aumento súbito de transações sem correspondência).
É ambos. Tecnologia decide como a transação acontece e como os eventos são registrados; processo define quem faz o quê, como agir em incidentes, como validar disputas e como fechar o período contábil.
Uma empresa com tecnologia boa, mas processo frágil, ainda sofrerá quando ocorrerem exceções. Já uma empresa com processo forte, mas tecnologia sem rastreabilidade, terá dificuldades em auditoria e em resolução rápida. O ideal é alinhar as duas dimensões desde o início.
Normalmente vale considerar quando surgem limitações de integração, problemas recorrentes de estabilidade, necessidade de novos canais (recorrência, B2B, automação de conciliação) ou exigências de compliance e suporte que não estão sendo atendidas.
Outro motivo para avaliar mudança é quando a empresa cresce e o custo operacional de exceções aumenta. Se a taxa de pendências, falhas ou reconciliações manuais supera um limite aceitável, pode ser sinal de que o sistema atual não está alinhado com a escala e com o modelo de dados da empresa.
Um Sistema de Pagamentos para Empresas bem projetado transforma recebimentos em um processo previsível: reduz falhas, melhora a qualidade dos dados financeiros e habilita resposta rápida a risco e incidentes. Ao seguir um roteiro de implementação com critérios claros—integração, segurança, conciliação e governança—sua empresa diminui retrabalho e cria base para crescimento sustentável. Em vez de “trocar uma ferramenta”, o que você constrói é capacidade: controle sobre status, rastreabilidade e eficiência operacional.
Mais do que isso, um sistema de pagamentos consistente vira uma vantagem competitiva indireta: melhora a experiência do cliente por reduzir fricções no checkout, acelera decisões internas por fornecer dados confiáveis e fortalece a empresa para lidar com sazonalidade e mudanças do mercado. Em um ambiente onde falhas de transação e cobranças reversas podem impactar receita e reputação, a qualidade do sistema se torna parte do desempenho do negócio, e não apenas um detalhe técnico.



Este artículo explica cómo usar un Simulador MCMV para estimar el crédito y entender requisitos del acceso a vivienda en Colombia. Se revisan, de forma objetiva, qué evalúan estos simuladores, qué variables influyen en el resultado y cómo interpretar cuotas y condiciones. Además, se incluye una guía comparativa y recomendaciones prácticas para tomar decisiones con información verificable.
Este artículo explica cómo usar un Simulador Mcmv para estimar tu capacidad de pago y entender las variables que influyen en un crédito de vivienda. Se revisa, de forma objetiva, qué es el programa, por qué el cálculo depende de ingresos, enganche y tasas, y cómo interpretar resultados para tomar decisiones informadas, comparando escenarios y requisitos frecuentes.
Vitrali Moema é uma abordagem especializada para projetos e instalação de elementos em vidro decorativo, como vitrôs e vitrales, com foco em estética, durabilidade e integração ao ambiente. O guia apresenta fundamentos objetivos sobre escolha de materiais, desempenho, manutenção e critérios de contratação, incluindo orientações para comparar opções e requisitos de atendimento ao cliente.
Este guia explica como funciona a Gm Promocao e quais critérios ajudam você a avaliar a oferta com segurança. “Gm Promocao” é um termo usado para campanhas comerciais que podem envolver descontos, condições especiais e prazos. A análise destaca requisitos, comparação de opções e pontos de atenção para decidir com base em valor e transparência.
Este guia analisa oportunidades e planejamento para quem busca serviços e soluções relacionadas a Ipatinga MG e regiões próximas. Apresenta, de forma objetiva, o contexto territorial da região do Vale do Aço, características urbanas e critérios de avaliação típicos do mercado. Em seguida, traz um quadro comparativo de opções, requisitos comuns e perguntas frequentes para apoiar decisões mais consistentes.
This guide explains how buyers can evaluate “4m” sourcing options with a practical, risk-aware lens, focusing on supplier quality, pricing logic, and “nearby” logistics. Background context is provided objectively on what buyers typically assess in supply decisions—documentation, lead times, quality control, and compliance—so readers can compare options with confidence.

